

QRコードは、飲食店のメニュー閲覧や再配達依頼、イベント入場、キャッシュレス決済など、私たちの生活の中で幅広く利用されています。スマートフォンをかざすだけで簡単にWebページへアクセスできる点が、様々な場面で利用されている大きな理由といえます。一方で近年、QRコードの特性を悪用したクイッシング詐欺が増加しています。QRコードは見ただけではリンク先を確認できないため、気付かないうちに偽サイトや不正な決済ページへ誘導され、被害に遭うケースがあります。この記事では、QRコード詐欺の背景や国内外で発生した具体的な事例を紹介するとともに、被害を防ぐための基本的なセキュリティ対策について解説します。
QRコードは日本生まれの便利な技術
QRコードは、現在では誰もが日常的に使用している便利なコードですが、登場する以前はバーコードが主に利用されていました。バーコードは1974年に設計され、最大で約85文字、または20桁の英数字を記録できる仕組みを持ち、主にレジでの販売管理や製造業における在庫管理などに使用されてきました。しかし、バーコードは一次元コードであるため、商品に付随する情報が増えると複数のバーコードを使う必要が生じるという課題がありました。また、読み取り方向が一方向に限定されることもあり、作業効率の面で問題が指摘されていました。
こうした課題を解決する技術として、1994年に日本のデンソーウェーブによって開発されたのがQRコードです。QRコードは、二次元コードであるため、どの方向からでも素早く読み取れること(Quick Response)を重視して設計されました。当初は製造や物流の現場で作業効率を向上させる目的で利用されていましたが、2010年前後のスマートフォンの普及により、一般の消費者にも広く使われるようになりました。
現在では、飲食店での注文、広告やキャンペーン、公共交通機関、イベントチケット、行政手続き、ネット通販、キャッシュレス決済など、さまざまな場面でQRコードが利用されています。特に、2019年末から数年間続いた新型コロナウイルスの流行以降、非接触で情報を取得できる手段として、その利用は急速に拡大しました。
QRコード詐欺が増えている背景
QRコード自体は利便性の高いものであって危険なものではありません。問題なのは、QRコードの先にあるリンクやWebページの安全性を利用者がすぐには判断しにくい点です。QRコード詐欺の本質は、「便利な入口」を装い、利用者を偽サイトや不正な操作へ誘導することにあります。以下では、これらのQRコード詐欺が増えている背景について解説します。
QRコード詐欺は、フィッシング詐欺の一種として認識されています。フィッシングとは、主に知名度の高い実在する企業やサービスを装って偽のウェブサイトへ誘導し、IDやパスワード、クレジットカード情報、認証コードなどの重要な情報を盗み取る詐欺の手口です。日本国内におけるフィッシングに対する情報収集や注意喚起等の活動を行なっているフィッシング対策協議会によると、2024年半ば頃からここ2年間ほどの間のフィッシング報告件数は多い月で約25万件、平均でも毎月20万件前後にのぼります。その多くがAmazonやApple、JCB、VISA、セゾンカードなど、個人が日常的に利用するブランドを騙る事例が数多く報告されています。
従来のフィッシングメールでは、本文中に偽サイトのURLが直接記載されているケースが一般的でした。しかし近年では、偽のURLかどうかをチェックする習慣は多くの人に認知されているため、代わりにメールやチラシにQRコードを掲載し、スマートフォンで読み取らせるクイッシングという手口が増えています。クイッシングの由来は「QR」と「フィッシング」を組み合わせた造語で、QRコードの浸透が生み出した詐欺の新たな手口といえます。クイッシングは、URLを文字として記載せず、QRコード画像で表示することで、メールのセキュリティチェックをすり抜け、利用者の警戒心を下げる狙いがあります。
さらにQRコードは紙やシールに印刷して容易に貼り替えることができます。そのため、飲食店のテーブル、駐車場の精算機、イベント会場のポスター、郵便受けに投函されたチラシなど、日常のさまざまな場所に偽のQRコードを紛れ込ませることが可能です。「店内に設置されているから安全だろう」、「大学や公共交通機関の広告にあるから安心だ」と勝手に信じてしまって被害に遭う人が増えています。
日本国内で確認されているQRコード詐欺の事例
以下では、過去に日本国内で確認されたQRコード詐欺の代表的な事例をいくつか紹介します。
迷惑メールやSMSに記載されたQRコードから偽サイトへ誘導
QRコードを使った最も身近な手口が、メールやSMSに記載されたQRコードから偽サイトへ誘導する詐欺です。宅配業者や金融機関、通販サイトなどを装い、「本人確認が必要」、「アカウントを停止します」といった文面で不安を煽ります。QRコードを使うことでリンク先が分かりにくくなり、スマートフォン上の偽サイトに誘導されるケースも多く見られます。偽サイトでIDやパスワード、クレジットカード情報などを入力すると、不正利用につながるおそれがあります。また、SNS上の「〇〇Payキャンペーン」といったQRコードにも注意が必要です。
「家賃の支払いがQRコード決済になった」という偽のチラシ
郵便受けに投函されるチラシを使った詐欺も確認されています。「今後はQRコードから家賃を支払ってください」といった内容で誘導し、偽の決済ページや指定口座へ支払いをさせる手口です。家賃や公共料金など生活に直結する内容は焦りやすいため注意が必要です。支払い方法の変更がチラシだけで通知されることはほぼなく、必ず管理会社などに確認しましょう。
福岡県で発生した「焼肉弁当100円」チラシ詐欺
2023年、福岡県で「焼肉弁当100円」を謳ったチラシによる詐欺事件が発生しました。
QRコードからアクセスしたサイトでは住所入力などは求められず、入力されたクレジットカード情報だけが不正に取得されたとみられています。地域のチラシという形で日常に紛れ込んでいる点や、「格安」、「お得」といった言葉が警戒心を下げる点が特徴です。相場より極端に安いキャンペーンは詐欺を疑うべきでしょう。
大学の交通広告に無関係なQRコードが貼られた事例
2025年、京王線車内の大学広告に、無関係なQRコードが貼り付けられていた事例がありました。この件は、QRコード詐欺がメールやSMSだけでなく、駅や電車内など公共の場でも発生しうることを示しています。公共空間のQRコードは、シールの重ね貼りやデザインの不自然さがないか確認することが重要です。
海外でも広がるQRコード詐欺
QRコードを悪用した詐欺事件は、日本だけでなく海外でも数多く確認されています。以下では、実際に海外で発生した代表的な事例を紹介します。
タピオカドリンク店で230万円もの被害に
2023年、シンガポールで店内の「アンケートに答えるとドリンク無料」という案内のQRコードを読み取った女性がスマートフォンを不正操作され、約230万円を失う事件が報じられました。この事件は「店舗内に掲示されている」や「無料」といった要素が警戒心を下げた典型例です。
フードコートの注文用QRコードに罠が仕掛けられている
新型コロナウイルスの流行以降、世界各国の飲食店では、テーブルに設置されたQRコードをスキャンしてメニューを表示したり、注文や支払いを行ったりする方式が急速に普及しています。一方、飲食店のテーブルに設置されたQRコードの上に偽のQRコードを貼る手口も多発しています。特に混雑するフードコートでは狙われやすく、偽サイトへ誘導されるとカード情報を盗まれるおそれがあります。
駐車場の支払い用QRコードを装った偽コード
イギリスでは、駐車料金支払い用の偽QRコードを読み取った女性が、最終的に約254万円を不正に引き出される被害に遭いました。この事件を受け、管理会社が駐車場からQRコードを撤去する対応を取ったと報じられています。
各個人が実行できるQRコード詐欺対策
これまでQRコードを使った詐欺の事例を紹介してきましたが、今後私たちが事件に巻き込まれないためにはどのような対策を講じるべきなのでしょうか。以下では、各個人が日常的に実行できるQRコード詐欺対策を紹介します。
QRコードが貼り替えられていないか確認する
不特定多数の人が利用する公共の場や店舗内に設置されているQRコードは、スキャン前に見た目を確認することが重要です。シールが上から貼られていないか、端が浮いていないか、印刷物のデザインと不自然にずれていないかなどをチェックしましょう。特に、レンタサイクルや駐車場の精算機、飲食店のメニュー、キャンペーンPOP、駅や電車内の広告、イベント会場の案内などは、改ざんされやすいため注意が必要です。もし、少しでも不審に感じた場合は、QRコードをスキャンする前に店舗スタッフや管理者に確認するようにしましょう。
読み込んだ先のURLを必ず確認する
QRコードを読み取ったらすぐにWebページ開くのではなく、表示されたURLを必ず確認する習慣を持ちましょう。読み込んだ情報の公式サイトのドメインと一致しているか、会社名やサービス名に似せた不自然な文字列になっていないかを確認することが重要です。例えば、公式サイトに見せかけて一文字だけ違うドメインや、「secure」、「login」、「support」など安心させる単語を入れた偽のURLもよくある詐欺の手口です。特に短縮URLの場合は、リンク先が見えにくいため特に注意が必要です。少しでも不審に感じた場合は、QRコードから開かずに公式アプリやブックマーク済みの公式サイトからアクセスしましょう。
QRコード経由で個人情報やカード情報を入力しない
QRコードを読み込んだ直後に、氏名や住所、電話番号、メールアドレス、クレジットカード情報、銀行口座情報、パスワード、認証コードなどの入力を求められた場合は詐欺の可能性があります。特にチラシやSNS広告、メール、SMSから読み込んだQRコード経由で決済情報を求められた場合は危険です。なかでも「100円」や「無料」、「本日限定」、「今すぐ対応」、「アカウント停止」など、入力を急がせる言葉がある場合は、詐欺の可能性を疑い、公式サイトで同じ案内が確認できるかを必ず確認しましょう。
「〇〇ペイで返金します」は詐欺を疑う
オンライン通販を利用する際に注意したいのが、「欠品のため返金します」や「〇〇ペイで返金します」と言われ、QRコードを読み取らせる手口です。実際には、返金を受けるつもりで操作をしていたにもかかわらず、逆に相手(犯人)に送金してしまう被害が、これまでに何度も報告されています。消費者庁も通信販売サイトの返金手続きを装い、コード決済サービスを使って返金ではなく送金させる事業者について注意喚起しています。特にネット通販の返金の際にPayPayなどのコード決済アプリを使うよう指示された場合は、詐欺を強く疑ってよいでしょう。疑って間違いないでしょう。相手の指示通りにQRコードを読み込んだり、数字を入力したり、画面共有やビデオ通話で操作を進めようとしてきますが、これらの指示には決して従ってはいけません。
セキュリティアプリで危険なURLへのアクセスを防ぐ
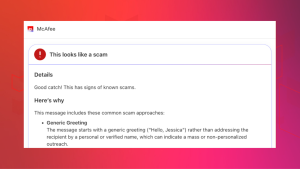
QRコード詐欺は、目視だけですべてを見抜くのが難しいケースも少なくありません。偽サイトのデザインは本物そっくりに作られ、URLも一見すると正規サイトに見えるよう巧妙化しています。そのため、お使いのパソコンやスマートフォンなどの端末に、セキュリティ対策ソフトやアプリを導入しておくことが重要です。 特に、危険なURLや不審なサイトへのアクセスを事前に警告してくれる機能があれば、うっかり偽サイトを開いてしまうリスクを減らすことができます。マカフィーが提供するセキュリティ対策製品では、2026年4月のアップデートにより、新たに「QRコード詐欺チェッカー」機能が追加されました。この機能は、QRコードの安全性を即座に判別し、QRコード詐欺を未然に防ぐことを目的としています。QRコード詐欺チェッカーはマカフィー+をはじめ、全てのプランで追加料金なしで利用できます。
まとめ
QRコードは、読み取るだけで情報にアクセスできる手軽さは、私たちの生活をより豊かにしてくれ、今後も多くの場面で使われ続けるでしょう。ただ一方では、その手軽さはサイバー犯罪者にとっても都合のよい入口になります。今後は飲食店だけでなく、屋外に設置されている電動キックボードや自転車のレンタルサービス、自動販売機、各料金の支払い案内など、不特定多数の人が利用するサービスの決済場面を狙うQRコード詐欺の手口が増えていくことが予想されます。利用者は、まさか自分がスキャンしたQRコードが偽物だとはほとんど疑わないため、こうした油断や思い込みが被害につながっています。今回紹介したQRコード詐欺に騙されないためにも、常にアンテナを張って新たな手口を把握することと、読み込む前に一度立ち止まることが重要です。もちろん、目視だけでは見抜けない危険に備えるためにマカフィー+のような総合セキュリティサービスを活用することも最大の防御法となります。便利なQRコードを安心して使い続けるためには、「自分で確認する習慣」と「セキュリティ機能による保護」の両方が重要です。
最新情報を入手する
フォローして、マカフィーに関する最新情報を取得して消費者やモバイルのセキュリティ脅威について理解しましょう