

Verfasst von: Fernando Ruiz
Das Mobile Research Team von McAfee hat mehr als 1.900 verschiedene Apps identifiziert, die mit dieser Kampagne in Verbindung stehen und auf über 500.000 Geräten in mehr als 190 Ländern installiert waren. Den Daten zufolge haben die Angreifer pro Tag etwa 20 bis 25 neue Apps veröffentlicht, die jeweils unterschiedliche Designs, Marken und Identitäten nachahmten. Die höchste Dichte an betroffenen Geräten wurde in Indien, Russland und den Vereinigten Staaten festgestellt.
Die meisten dieser Apps wurden auf der offiziellen Android-Plattform veröffentlicht und imitierten bekannte Produkte wie CapCut, Roblox, Zelle, PayPal, Netflix, Xbox Game Pass, Siri und iMessage. Sie wurden unter verschiedenen Entwicklerkonten veröffentlicht, hatten eine gemeinsame Codebasis, nutzten dieselben betrügerischen Techniken und kontaktierten denselben Remote-Server. Er teilt jeder App mit, wohin die Benutzer weitergeleitet werden sollen. Bei dem Server handelte es sich um einen Werbetrichter. Unsere Tests ergaben, dass die von ihm bereitgestellten Anzeigen zu Drittanbieter-Seiten führten, auf denen betrügerische Abonnements mit Preisen von bis zu 49,99 US-Dollar pro Monat abgeschlossen wurden.
McAfee hat die schädlichen Apps identifiziert, eine technische Analyse durchgeführt und die Ergebnisse über die üblichen Kanäle der Responsible Disclosure – also der vertraulichen Meldung an den Hersteller vor der Veröffentlichung – an Google gemeldet. Nach Eingang der Meldung hat Google alle identifizierten Apps aus dem Google Play Store entfernt. McAfee ist Mitglied der App Defense Alliance, eine Initiative, die die Zusammenarbeit innerhalb des gesamten Mobilgeräte-Ökosystems fördert, um die Sicherheit der Benutzer zu verbessern. McAfee Mobile Security stuft die Apps als Bedrohung mit mittlerem Risiko ein. Weitere Informationen und umfassenden Schutz findest du auf unserer Website.
Die weltweiten Folgen
Die Kampagne mit gefälschten Apps erreichte Verbraucher auf der ganzen Welt. McAfee-Forscher identifizierten mehr als 1.900 verschiedene Apps auf über 500.000 Geräten in mehr als 190 Ländern. Die McAfee-Erkennungsdaten zeigen, wie sich die Kampagne in den wichtigsten Märkten darstellte.
Im Vereinigten Königreich verzeichnete McAfee 11.862 Erkennungen, in Deutschland waren es 5.016, in Frankreich 4.288, in Australien 1.434 und in Japan 944. In Deutschland hat McAfee mehr als 4.400 Geräte geschützt. Über 440 verschiedene gefälschte Apps fanden ihren Weg zu deutschen Nutzern. Am häufigsten wurden Gesundheits- und Fitness-Apps imitiert: jede fünfte erkannte App in Deutschland stammte aus diesem Bereich.
| Markt | Geschützte Geräte | Weltweiter Rang | Weltweiter Anteil | Gesehene Fake-Apps | Die 3 größten Köder |
| Vereinigtes Königreich | 10.582 | 8 von 207 | 1,98 % | 970 | Streaming/TV/Sport (17 %), Video-Bearbeitung (13 %), Spiele (11 %) |
| Deutschland | 4.465 | 16 | 0,84 % | 444 | Gesundheits-Apps (22 %), Spiele (16 %), KI-Tools (13 %) |
| Frankreich | 3.882 | 19 | 0,72 % | 450 | Streaming/TV/Sport (20 %), KI-Tools (17 %), Erwachseneninhalte (10 %) |
| Australien | 1.293 | 42 | 0,24 % | 306 | Video-Bearbeitung (16 %), KI-Tools (16 %), Erwachseneninhalte (15 %) |
| Japan | 843 | 55 | 0,16 % | 229 | Gesundheits-Apps (29 %), Streaming/TV (18 %), KI-Tools (11 %) |
Die Statistik bezieht sich auf die von McAfee erkannten Fälle gefälschter Apps, nicht auf die Gesamtzahl der Infektionen. Sie gibt nicht die Gesamtinfektionsrate in den einzelnen Ländern an, sondern zeigt lediglich, in welchen Ländern McAfee diese Apps erkannt hat.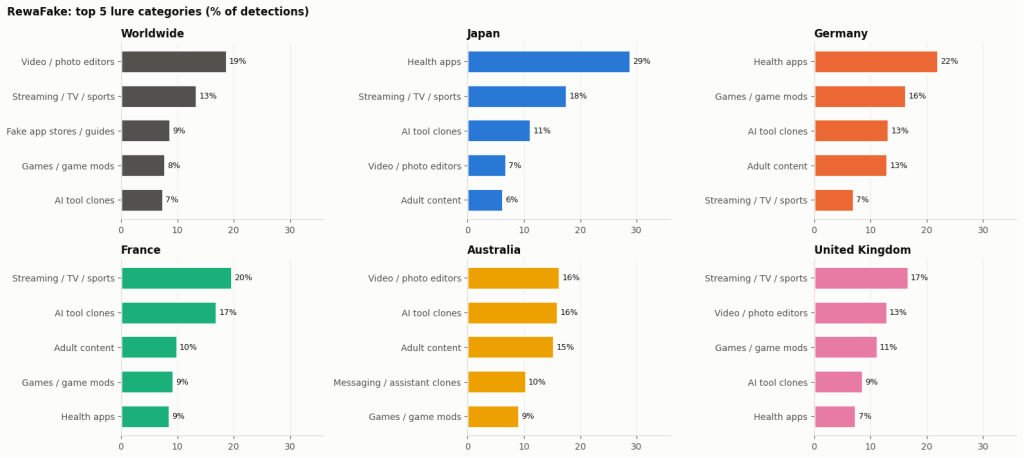
Je nach Region gab es unterschiedliche Köder für gefälschte Apps
Im Rahmen der Kampagne kamen zwar weltweit dieselben Grundtaktiken zum Einsatz, doch je nach Region gab es erhebliche Unterschiede bei der Art der erkannten Apps. Weltweit machten gefälschte Video- und Bildbearbeitungsprogramme 19 % der Erkennungen aus, gefolgt von Streaming-, TV- und Sport-Apps mit 13 %.
Ein genauerer Blick auf die einzelnen Märkte offenbart bemerkenswerte Unterschiede:
- Vereinigtes Königreich: Streaming-, TV- und Sport-Apps führten mit einem Anteil von 17 % der Erkennungen, gefolgt von Video- und Bildbearbeitungsprogrammen mit 13 %.
- Deutschland: Gefälschte Gesundheits-Apps machten 22 % der Erkennungen aus, gefolgt von Spielen und Spielmodifikationen mit 16 %.
- Frankreich: Mit einem Anteil von 20 % waren Streaming-, TV- und Sport-Apps am weitesten verbreitet, gefolgt von geklonten KI-Tools mit 17 %.
- Australien: Video- und Bildbearbeitungsprogramme sowie geklonte KI-Tools lagen nahezu gleichauf und machten jeweils etwa 16 % der Erkennungen aus.
- Japan: Gefälschte Gesundheits-Apps machten 29 % der Erkennungen aus, gefolgt von Streaming-, TV- und Sport-Apps mit 18 %.
Diese Erkenntnisse verdeutlichen, dass ein und dieselbe Kampagne mit gefälschten Apps je nach Suchverhalten der Verbraucher ganz unterschiedlich in Erscheinung treten kann. Ob Gesundheits-App, KI-Assistent, Streaming-Dienst oder ein beliebtes Spiel: Bekannte Namen und wiedererkennbares Branding lassen betrügerische Apps schnell vertrauenswürdig erscheinen.
Das Risiko ist dabei nicht auf ein Land oder eine App-Kategorie beschränkt, denn der Köder ist immer der gleiche: Eine App, die angeblich einen vertrauten Dienst anbietet, jedoch etwas völlig anderes liefert.
Nachgeahmte Zahlungsunternehmen
Wir haben gefälschte Apps identifiziert, die Zelle, PayPal, Apple Pay, Mir Pay, Binance und verschiedene Banken imitierten. Eine gefälschte PayPal-App war mehr als 10.000 Mal heruntergeladen worden.
Zelle hat keine eigenständige App für Privatkunden, sondern ist stattdessen in die Banking-App der Benutzer integriert. Wer im Google Play Store nach “Zelle” sucht, ist also bereits auf dem falschen Weg. Für Apple Pay gibt es zudem gar keine Android-App, weshalb dafür keine seriösen Suchergebnisse existieren. Da es bei beiden Suchanfragen keine korrekten Ergebnisse gibt, bieten sie ideale Voraussetzungen, um ahnungslose Opfer zu ködern.
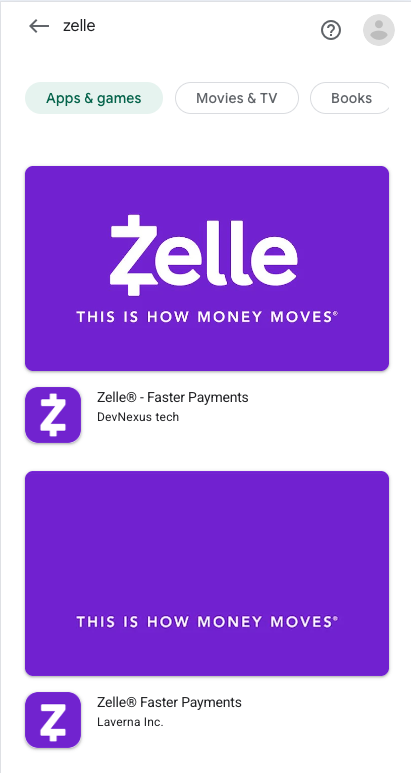
Abb. 1: Die ersten Ergebnisse der Suche nach “Zelle” auf Google Play sind gefälschte Apps.
In Kombination mit einem In-App-Browser, dessen Adressleiste ausgeblendet ist und dessen Zieladresse vom Angreifer aus der Ferne gesteuert wird, sieht das Risikoprofil einer gefälschten Banking-App ganz anders aus als das einer gefälschten Videobearbeitungs-App – auch wenn beide zunächst “nur” Werbung anzeigen.
Aus Sicht der Benutzer ist das aktuelle Risiko recht klar: Sie suchen bei Google Play nach “Zelle”, finden in den ersten Ergebnissen gefälschte Apps, und erhalten nach der Installation keinen Leitfaden zum Online-Banking, sondern eine Flut von Vollbild-Anzeigen. Wenn sie auf einen dieser Links tippen, gelangen sie auf eine Seite, auf der sie Kreditkartendaten für eine “kostenlose Testphase” eingeben sollen, die anschließend monatlich in Rechnung gestellt wird – die klassische Abofalle.
Was Benutzer tatsächlich erhielten: Gewinnspiel-Werbeflächen, freigegeben für alle Altersgruppen
In mehreren Fällen beobachteten wir einen Quiz-Trichter mit Gewinnspielen: “Gewinnen Sie den Mega-Jackpot”, “TÄGLICH 50.000 MÜNZEN”, “SPIELEN SIE DAS FUSSBALL-QUIZ”, “Jetzt spielen”.
Doch wer hat die Store-Seiten eigentlich besucht? Zum Zeitpunkt unserer Analyse waren noch Apps verfügbar, die Marken für Kinder und Jugendliche imitierten und mehr als 86.000 Mal heruntergeladen worden waren.
| Downloads | App-Name | Paketname |
|---|---|---|
| >50.000 | Roblox | com.sitaram.robloxgame1 |
| >10.000 | Roblox | com.sitaram.robloxgame3 |
| >10.000 | Netflix Game Controller | netflixgamecontroller.uzair1 |
| >10.000 | Netflix Game Controller: Play | netflixgamecontroller.uzair2 |
| >5.000 | Xbox Game Pass: Play Games | xboxgame.abdul2 |
| >1.000 | Fall Guys for Mobile | com.react.fallguysgame1 |
Im Rahmen der gesamten Kampagne haben wir 37 Apps identifiziert, die Spiele und Dienste für junge Spieler imitierten: Roblox, Minecraft, Fall Guys, Brawl Stars, Clash of Clans, Deltarune, Xbox Game Pass und sogar GTA VI. 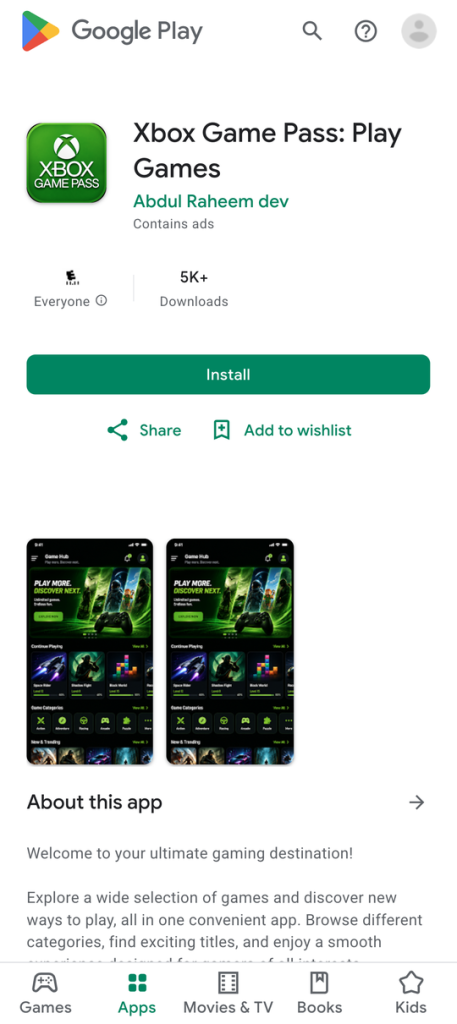
Abb. 2: Gefälschte Xbox-App mit über 5.000 Installationen.
Alle diese Einträge waren mit der US-Altersfreigabe “Everyone” gekennzeichnet (vergleichbar mit der deutschen USK-0-Freigabe).
Es läuft also folgendermaßen ab: Ein Kind sucht bei Google Play nach “Roblox”, installiert eine App namens “Roblox” mit dem Roblox-Logo und uneingeschränkter Altersfreigabe, landet dann aber bei Gewinnspielwerbung, die der Betreiber nach Belieben umleiten kann. Ohne Exploit, ohne Berechtigungsabfrage, ohne Warnung.
Suchanfragen ohne richtiges Ergebnis
Bei einer App wurde diese Strategie besonders gut umgesetzt: Sie wurde unter dem Namen “AppStore: App Downloader” veröffentlicht, hatte ein veraltetes App-Store-Symbol und imitierte eine Android-Version des offiziellen Apple App Store aus.
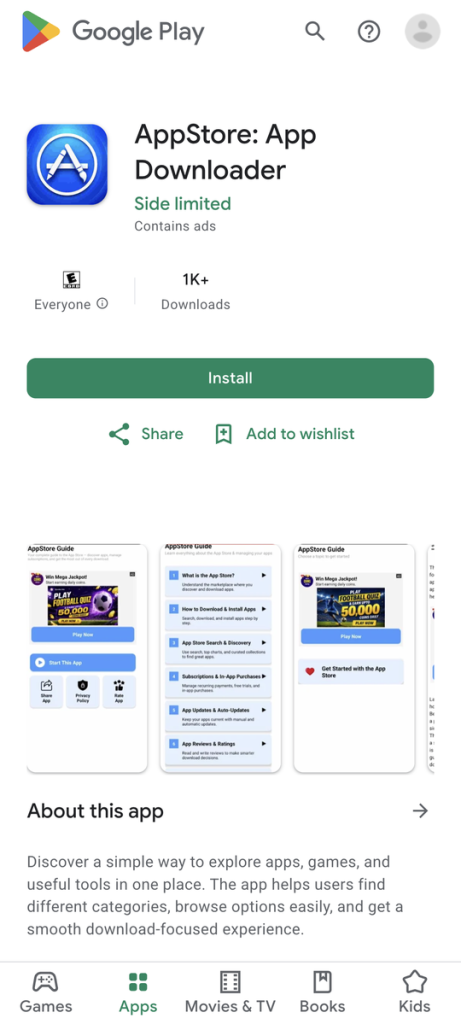
Abb. 3: Gefälschter App Store auf Google Play mit über 1.000 Downloads.
Für Android kann es gar keinen offiziellen Apple App Store geben, da Apple seinen Store ausschließlich für die eigenen Plattformen betreibt und die dort vertriebenen iOS-Apps mit dem Android-Betriebssystem und dem App-Format nicht kompatibel sind. Jede Android-App, die sich als Apple App Store ausgibt, kann daher nur eine Nachahmung sein und ist nicht in der Lage, einen offiziellen App Store bereitzustellen.
“AppStore: App Downloader” war kein alternativer App Store, sondern ein unter dem Apple-Branding getarnter Werbetrichter, der für Benutzer aller Altersgruppen freigegeben war und über Google Play vertrieben wurde.
Für Android gibt es weder einen App Store noch Siri, iMessage, FaceTime oder die Apple Pay-App. Und Zelle hat keine eigenständige App für Privatkunden, sondern ist in andere Banking-Apps integriert. Jede dieser Suchanfragen wird täglich bei Google Play eingegeben, und keine davon liefert ein seriöses Ergebnis.
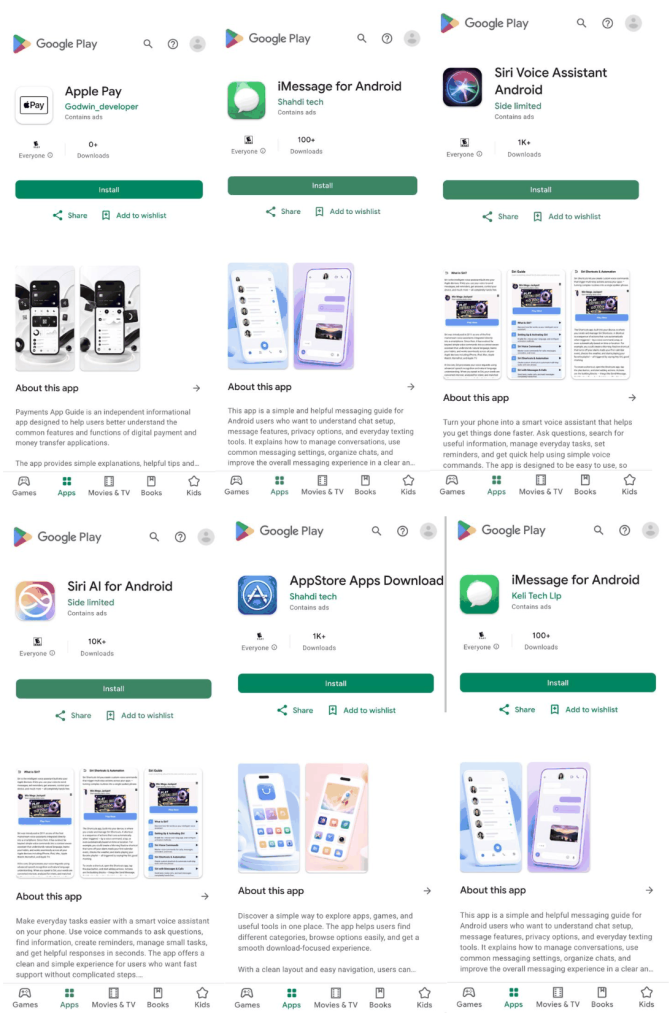
Abb. 4: Verschiedene gefälschte Apps, die offiziell nicht für Android verfügbar sind.
Die Schwachstelle ist also der Benutzer mit seiner Absicht: Er sucht nach etwas, kann es jedoch nicht finden, und dann erscheint etwas, das genau wie das Gesuchte aussieht. In diesem Moment greift jedoch keine Sicherheitsmaßnahme. Die Ursache liegt also nicht in einem Versagen der Sicherheitskontrollen, sondern darin, dass Menschen Logos vertrauen – die doch genau dafür da sind.
Woher kommen die Anzeigen?
Jede dieser Apps ist eine Hülle. Sie tragen das Branding von Apps, nach denen Menschen häufig suchen: CapCut, Roblox, Zelle, PayPal, Netflix, Huawei Health, Xbox Game Pass, Siri oder iMessage. Doch hinter dieser Fassade verbirgt sich kein echtes Produkt, sondern ein Mechanismus zur Weiterleitung.
Beim Start stellen die Apps eine Verbindung zu einem vom Betreiber verwalteten Server her:
`hxxps://rewadevelopments[.]online/data/.json`
Der Server antwortet mit einem kurzen Konfigurationsblock. Ein Feld in diesem Block, `qureka_url`, enthält eine Webadresse. Die App übernimmt diese Adresse und öffnet sie in einem In-App-Browserfenster – einem “Chrome Custom Tab” (ein benutzerdefinierter Chrome-Tab), der so konfiguriert ist, dass die Adressleiste ausgeblendet bleibt.
In jedem von uns beobachteten Fall handelte es sich bei der angezeigten Adresse um eine Quiz-Website im Gewinnspielstil, die Benutzer mit täglichen Münzprämien köderte. Die Benutzer erhielten weder ein CapCut-Tutorial noch eine Zelle-Anleitung, sondern eine endlose Abfolge an Werbe- und Quizseiten, die vom Betreiber monetarisiert werden.
Der Mechanismus ist heute wichtiger als die Payload. Da die Zieladresse bei jedem Start vom Server abgerufen wird, kann der App-Betreiber jederzeit und für jede einzelne App festlegen, wohin die Apps den Benutzer weiterleiten, ohne dass ein Update installiert und die App erneut vom Store geprüft werden muss. Eine App, die das Logo einer Bank trägt und ein Browserfenster mit ausgeblendeter Adressleiste öffnet, dessen Zieladresse vom Betreiber frei gewählt werden kann, ist ideal, um darüber Phishing-Angriffe durchzuführen und Anmeldedaten zu stehlen. 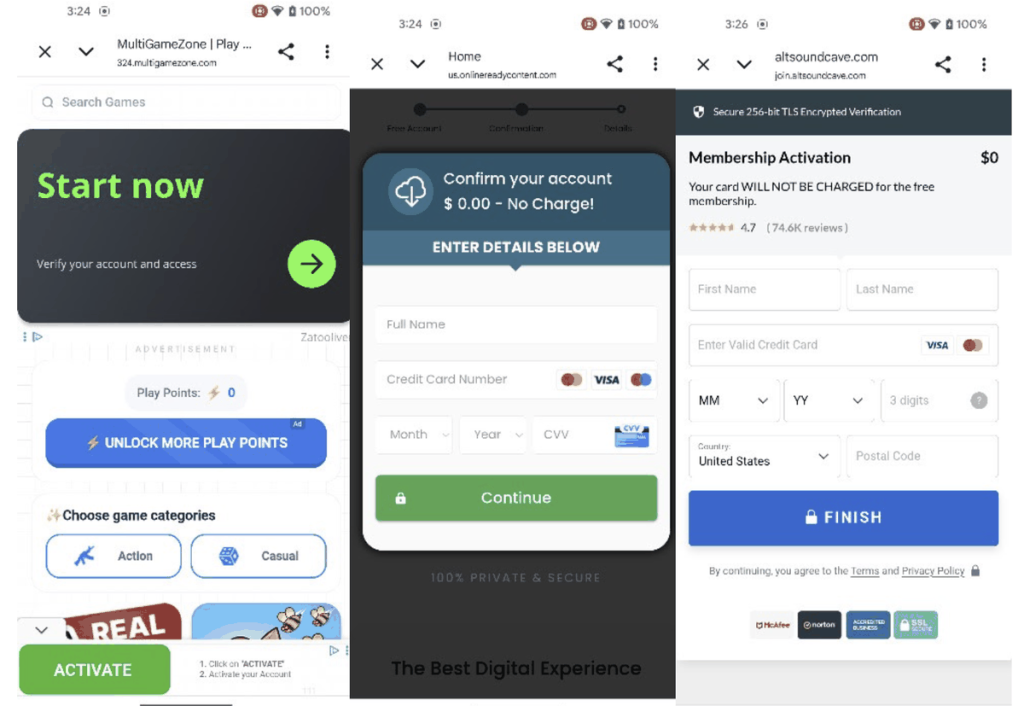
Abb. 5: Anzeigen, die von der Website ausgeliefert und im Vollbildmodus geladen werden und zu einer Abofalle führen.
Die Vollbildanzeigen werden nicht von der App bereitgestellt, denn die Anzeigenplätze der App sind mit öffentlichen Test-IDs von Google konfiguriert, über die keine Einnahmen generiert werden. Die App selbst erzielt somit keine Werbeeinnahmen. Stattdessen stammen die Anzeigen von der in der App geöffneten Website, also der Zieladresse, die in der JSON-Konfiguration für den Remote-Server angegeben ist. Die Werbeflächen der Website sind voll mit irreführenden Angeboten. Wenn Benutzer darauf tippen, werden sie zu Kreditkartenformularen weitergeleitet, wo sie betrügerische Abonnements abschließen sollen.
Interessant ist das, was die Apps nicht tun
Es gibt weder Exploits noch Rechteausweitung, keine Rooting-Versuche, auch kein Laden von dynamischem Code, keine Verschleierung, keine verschlüsselte Payload und auch keine Dropper-Kette. Zudem fordern die Apps keine gefährlichen Android-Berechtigungen an. Aus Sicht der herkömmlichen, statischen Analyse zeigt ihr Code nur wenige der typischen Indikatoren für Android-Malware.
Die Angreifer vermeiden viele dieser Sicherheitskontrollen, da die Benutzer nicht mithilfe des App-Codes getäuscht werden. Anstatt eine Software-Sicherheitslücke auszunutzen, missbrauchen die Betreiber das Vertrauen in offizielle App Stores und bekannte Marken.
Das Verhalten nach der Installation kann technisch simpel bleiben – so wie hier bei der Werbe-Weiterleitung –, da die Installation durch den Benutzer die kritischste Phase des Angriffs ist.
Die betroffenen Benutzer mussten weder einem schädlichen Link folgen noch eine APK-Datei aus einem inoffiziellen Forum installieren. Sie haben nur in einem offiziellen App Store nach einem bekannten Produkt gesucht und bekamen in den Suchergebnissen eine App angezeigt, die mit dem erwarteten Namen, Logo und Erscheinungsbild übereinstimmte.
So schützt du dich
- Installiere Banking-Apps ausschließlich über die Website deiner Bank oder über einen verifizierten Link. Wenn du in einem App Store nach Zahlungsunternehmen suchst, gehörst du genau zu der Gruppe von Menschen, die diese Kampagne ins Visier nimmt.
- Sei vorsichtig bei Apps, die Bezeichnungen wie “Anleitung für”, “Tutorial”, “Hilfe” und “Tipps für” zusammen mit Produkten haben, die du bereits verwendest.
- Seriöse Dienste benötigen keinen Drittanbieter, der die Verwendung erklärt.
- Überprüfe den Namen des Entwicklers, nicht nur den Namen und das Symbol der App. Apps von seriösen Marken und Unternehmen werden auch von diesen veröffentlicht.
- Wenn für deine Plattform ein Produkt nicht verfügbar ist, kann es dafür auch keine App geben. Für Android sind weder Apple Pay, Siri noch iMessage verfügbar.
- Die Zahl der Installationen ist kein Hinweis auf Seriosität, denn viele der Apps wurden zehntausende Male heruntergeladen.
- Verwende eine Sicherheitslösung für Mobilgeräte. McAfee Mobile Security ist in der Lage, diese Malware-Familie zu erkennen.
Fazit
Die Sicherheit mobiler Geräte hat sich tatsächlich verbessert. Die Zugriffsrechte sind enger gefasst, die Sandbox-Analysen sind leistungsfähiger, Maßnahmen zur Abwehr von Exploits sind Routine, die Store-Prüfung fängt mehr ab als früher, und KI erkennt verschleierte Payloads in einem Ausmaß, mit dem Menschen nicht mithalten können. All diese Abwehrmaßnahmen sind wirksam, doch keine davon wurde hier auf die Probe gestellt.
Die Angreifer nehmen den Teil des Systems ins Visier, für den es keine Patches gibt: das Urteilsvermögen der Person am Smartphone. Und sie setzen genau dort an, wo dieses am schwächsten ist: bei bekannten Logos, offiziellen Stores und Namen, die genau zu den Suchanfragen passen.
Die beschriebenen Apps sind nicht wirklich Malware, sondern eher Adware oder eine Bedrohung mit mittlerem Risiko, da die betrügerischen Inhalte nicht direkt von ihnen stammen. Die App öffnet eine vom Betreiber gewählte Webseite; die Werbeplätze dieser Seite werden von offenen programmatischen Anzeigenbörsen gefüllt, die sie an den Werbetreibenden mit dem höchsten Gebot verkaufen. Die Seiten mit Abofallen gehören genau diesen Werbetreibenden.
Da Angreifer nach wie vor eher das Vertrauen der Benutzer missbrauchen als Software-Schwachstellen auszunutzen, setzt sich McAfee weiterhin engagiert dafür ein, Benutzer zu schützen und zu sensibilisieren. Zudem arbeitet das Unternehmen eng mit anderen Akteuren der Branche zusammen, um zu verhindern, dass scheinbar harmlose Apps für groß angelegte Betrugsoperationen missbraucht werden.
IOC (Kompromittierungsindikatoren)
Am meisten genutzte Apps
| App-Name | Paket | Play Store-Downloads | SHA-256 (Haupt-Build) |
|---|---|---|---|
| Roblox | com.sitaram.robloxgame1 | >50.000 | 4f7b36963518e701276c77c1cad88d16fe64e8025c5223141c9af0eeb954ea63 |
| Roblox | com.sitaram.robloxgame3 | >10.000 | c56d49a2f323ca0333778964fd58a7399aa60c8136a6a178adc1f222747b353f |
| Netflix Game Controller | netflixgamecontroller.uzair1 | >10.000 | 2bdbd5c78a9d08b69983b965ae466210329b09eb26e5b491acdae9b822c729ab |
| Netflix Game Controller: Play | netflixgamecontroller.uzair2 | >10.000 | 8cf714e0dab975c12cb5ac16837d7d2748a7f1672a3210a0e8e247dc405f8c68 |
| Xbox Game Pass: Play Games | xboxgame.abdul2 | >5.000 | 37539a20f07bd29e9285e7266ab29015c5467241bea43eee48f77769c42bbc7e |
| Fall Guys for Mobile | com.react.fallguysgame1 | >1.000 | d9ae6d844bf9269bee7d1f67f2f3d9e1d932974733068639c7204c2c92c391b1 |
| Capkut – Video Editor | com.flintos.capcut2 | >50.000 | ba7a00fd597c04b7aa2efb59da853b1fcf34ba3bb63e7fbef2b9d9ef1a497641 |
| Capcut Video Editor 2026 | com.capcut.capvideoeditorapp58 | >10.000 | 9b9e08b176d12c5e388b33c3e1fcdf2ba52b94cc6b310b56e3596eb783c26569 |
| Siri Voice Assistant Android | com.shahdi.siri2 | >10.000 | b015de54db5073758909e5f3eaa90e73d7ff6f923195569d22395808b99a5557 |
| Siri for Android | com.shahdi.siri1 | >5.000 | 9a0881a67a7c35592216e0896e184d1ed960ef5c2280a6dafcfcbc0dcb29c099 |
| Siri for Android | com.keli.siriapp1 | >1.000 | 30a9f7461a0c11061b9349004f3dcd39ec763ec8bf1520ce655653fca67e183e |
| iMessage for Android | com.keli.imessage3 | >100 | ac46add9b7bb09779ab0a51924601e649431153c40d95c2ecc995e614ff2b89d |
| iMessage Android App | com.shahdi.imessage2 | >100 | 83a95ceb22e24d5486f997d3ab7a8fa336cbf52c6489bfd20b285ccb16237f8e |
| Apple Health for Android | com.godwin.applehealth2 | >1 | 5d2c823acf6e719553688626a113e79842d186de7d3203c011b032eb2f87adca |
| Huawei Health | huwaei.health1 | >10.000 | 695eca22217b60b6218fbef51bcf660e569f7ce36c1d73a4646494d5489ae352 |
| Casino Plus PH | casinoplus.pindo3 | >10.000 | 3a50fa0ee7be36cbb1052254fbfdc0602abd7f52d69d7dc32d5c9ea6148ed16c |
| Aviator Game | com.aviator.aviatorgamejamantech2 | >1.000 | 18af2b9a1e9db5f85c789252dbb0048a244e0a181f88b31c0969e6789b9657b8 |
| GTA VI | com.react.gta6game1 | nicht verfügbar | 78a098470a7926dc0bd36c625032fd421587aea88200fdbb877dbc655110c5f5 |
Nachahmungen von Zahlungsunternehmen
| App-Name | Paket | Play Store-Downloads | SHA-256 (Haupt-Build) |
|---|---|---|---|
| PayPal – Fast Payments | com.paypal.wallawalled11 | >10.000 | 601639168ac739e08fd267e86ba7eae440116e5b295fe01c00098bc2d9845405 |
| Zelle® Easy Secure Payments | com.premkumar.zelleapp5 | >100,000 | 8a943f50417c53fd9d8f522fdb69d76c96ca386c2416a43d20f9181350282bd1 |
| Zelle® Faster Payments | com.premkumar.zelleapp2 | >50.000 | 84fac9f350cd9d627392125cd3b06bac62321a2a36954605bd4680383ee86ae2 |
| Zelle® – Faster Payments | com.zelleapp.devnexus2 | >10.000 | 99122b355ba17d6fa55625414f9a48f8755f4a438374ce85c73c751e9f4fe6b6 |
| Zelle® – Online Payments | com.mhd.zelleapp2 | nicht verfügbar | 0022360894f15199c5f2fda5b5d8be3d26045d12ad50d80d02a23741601345af |
| Apple Pay | com.godwin.applepay3 | nicht verfügbar | aa6883d64438a4374a5f44b5180d8ff12ca3d0c9423946df092420291007fdaf |
Bleiben Sie auf dem Laufenden
Folgen Sie uns, um alle Neuigkeiten von McAfee und zu aktuellen Sicherheitsbedrohungen für Privatanwender und Mobilgeräte zu erfahren.