

Autor: Fernando Ruiz
El equipo de investigación para dispositivos móviles de McAfee identificó más de 1900 aplicaciones distintas relacionadas con la campaña en más de 500,000 dispositivos de más de 190 países. A juzgar por los patrones de publicación, calculamos que los operadores lanzaban entre 20 y 25 aplicaciones nuevas al día, cada una de ellas con diferentes temas, marcas y personas a las que suplantar. Las mayores concentraciones de dispositivos afectados se observaron en la India, Rusia y Estados Unidos.
La mayoría de estas apps se publicaron en la plataforma oficial de Android haciéndose pasar por productos conocidos como CapCut, Roblox, Zelle, PayPal, Netflix, Xbox Game Pass, Siri, iMessage, etc. Aunque aparecían bajo distintas cuentas de desarrollador, compartían una misma base de código, repetían las mismas prácticas engañosas y se comunicaban con el mismo servidor remoto, que indicaba a cada aplicación dónde dirigir a sus usuarios. Ese destino era un embudo publicitario y, durante nuestras pruebas, los anuncios que mostraba llevaban a páginas fraudulentas de suscripción que cobraban hasta US$49.99 al mes.
McAfee identificó las aplicaciones maliciosas, realizó un análisis técnico y comunicó sus hallazgos a Google a través de canales de divulgación responsable. Tras el informe de McAfee, Google retiró de Google Play todas las apps identificadas. McAfee forma parte de la App Defense Alliance, que fomenta la colaboración en todo el ecosistema móvil para mejorar la protección de los usuarios. McAfee Mobile Security detecta estas apps como una amenaza de riesgo medio. Para obtener más información y disfrutar de una protección total, visita McAfee Mobile Security.
El impacto global
Esta campaña de aplicaciones falsas llegó a consumidores de todo el mundo. Los investigadores de McAfee identificaron más de 1900 apps distintas en más de 500,000 dispositivos de más de 190 países. Los datos de detección de McAfee muestran cómo se desarrolló la campaña en los principales mercados. En el Reino Unido, McAfee registró 11,862 detecciones; en Alemania, 5016; en Francia, 4288; en Australia, 1434 y en Japón, 944.
| Mercado | Dispositivos protegidos | Ranking mundial | Porcentaje del total mundial | Apps falsas detectadas | 3 principales señuelos |
| Reino Unido | 10,582 | 8 de 207 | 1.98 % | 970 | Streaming, televisión y deportes (17 %), editores de video (13 %), videojuegos (11 %) |
| Alemania | 4,465 | 16 | 0.84 % | 444 | Apps de salud (22 %), juegos (16 %), herramientas de IA (13 %) |
| Francia | 3,882 | 19 | 0.72 % | 450 | Streaming/televisión/deportes (20 %), herramientas de IA (17 %), contenido para adultos (10 %) |
| Australia | 1,293 | 42 | 0.24 % | 306 | Programas de edición de video (16 %), herramientas de IA (16 %), contenido para adultos (15 %) |
| Japón | 843 | 55 | 0.16 % | 229 | Apps de salud (29 %), streaming/televisión (18 %), herramientas de IA (11 %) |
Estas cifras se refieren a los casos de aplicaciones falsas detectados por McAfee, no al número total de infecciones. Esto refleja dónde detectó McAfee estas apps, no la tasa de infección global en cada país. 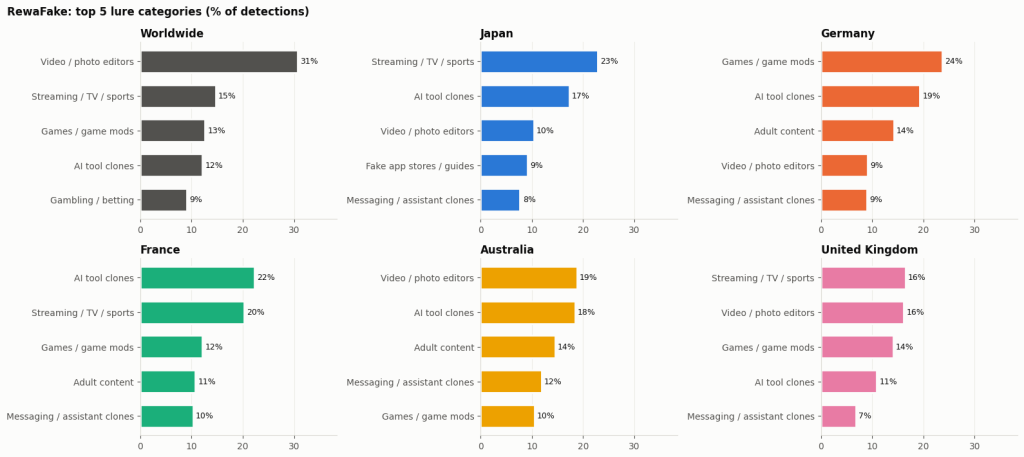
Los señuelos con apps falsas cambian según la región
Aunque la campaña utilizó las mismas tácticas básicas en todo el mundo, los tipos de aplicaciones detectadas variaban según la región. A nivel mundial, los editores de video y fotos falsos representaron el 19 % de las detecciones, seguidas de las aplicaciones de streaming, televisión y deportes (13 %). Si nos fijamos más de cerca en cada mercado, se aprecian algunas diferencias notables:
- Reino Unido: las apps de streaming, televisión y deportes encabezaron la lista con un 17 % de las detecciones, seguidas por los editores de video y fotos, con un 13 %.
- Alemania: las apps falsas relacionadas con la salud representaron el 22 % de las detecciones, seguidas de los juegos y las modificaciones de juegos, con un 16 %.
- Francia: las apps de streaming, televisión y deportes fueron las más habituales, con un 20 %, seguidas de los clones de herramientas de IA, con un 17 %.
- Australia: los editores de video y fotos y los clones de herramientas de IA estuvieron prácticamente igualados, cada categoría representó aproximadamente el 16 % de las detecciones.
- Japón: las apps falsas relacionadas con la salud representaron el 29 % de las detecciones, seguidas por las de streaming, televisión y deportes, con un 18 %.
Estos resultados ponen de manifiesto cómo una misma campaña con apps falsas puede presentarse de formas muy diferentes según lo que busquen los consumidores. Ya sea una app de salud, un asistente de IA, un servicio de streaming o un juego muy popular, los nombres familiares y las marcas reconocibles pueden hacer que una app fraudulenta parezca de confianza.
El riesgo no se limita a un solo país ni a un solo tipo de aplicación. Se trata siempre del mismo engaño: una aplicación promete un servicio que te resulta familiar, pero en realidad te ofrece algo totalmente diferente.
Suplantación de servicios financieros
Hemos detectado apps falsas que se hacen pasar por Zelle, PayPal, Apple Pay, Mir Pay, Binance y varios bancos. Una app PayPal fraudulenta se había descargado más de 10,000 veces.
Zelle no tiene una app independiente para particulares sino que está integrada en la app del banco, así que cualquiera que busque “Zelle” en Google Play se va a llevar una sorpresa. Además, Apple Pay no tiene ninguna app para Android, así que los usuarios que la busquen no encontrarán ningún resultado legítimo. Estas dos búsquedas no tienen una respuesta correcta, lo que las convierte en una oportunidad ideal para para interceptar ese tráfico.
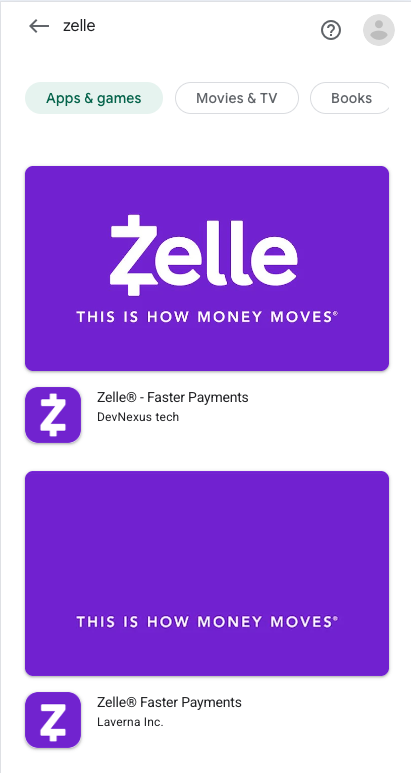
Figura 1: Los primeros resultados en Google Play al buscar “Zelle” son aplicaciones falsas
Si a eso le sumamos un navegador integrado en la app cuya barra de direcciones está oculta y cuyo destino controla el operador de forma remota, el perfil de riesgo de una app bancaria falsa simplemente no es el mismo que el de un editor de video falso, aunque por ahora las dos aplicaciones se limitan a mostrar anuncios.
Desde el punto de vista del usuario, el riesgo actual es muy claro: busca “Zelle” en Google Play, entre los primeros resultados aparecen apps falsas y, al instalarlas, en lugar de una guía bancaria, lo que obtiene es un sinfín de anuncios a pantalla completa. Si pulsa en uno de los resultados, lo lleva a una página en la que le piden los datos de la tarjeta de crédito para una prueba “gratis” que luego le cobran mensualmente.
Lo que recibieron los usuarios: anuncios de juegos de azar en una app “Para todos los públicos”
En varios casos observamos una serie de cuestionarios con estética de juegos de azar: “Gana el megabote”, “50,000 MONEDAS AL DÍA”, “Prueba tus conocimientos de fútbol”, “Juega ya”.
Ahora pensemos en quiénes consultaban esas páginas de la tienda de apps. Entre las apps cuyos datos seguían disponibles cuando realizamos el análisis, las que se hacían pasar por marcas dirigidas a niños y adolescentes acumulaban más de 86,000 descargas.
| Descargas | Nombre de la app | Nombre del paquete |
|---|---|---|
| 50,000+ | Roblox | com.sitaram.robloxgame1 |
| 10,000+ | Roblox | com.sitaram.robloxgame3 |
| 10,000+ | Netflix Game Controller | netflixgamecontroller.uzair1 |
| 10,000+ | Netflix Game Controller: Play | netflixgamecontroller.uzair2 |
| 5000+ | Xbox Game Pass: Play Games | xboxgame.abdul2 |
| 1000+ | Fall Guys for Mobile | com.react.fallguysgame1 |
A lo largo de toda la campaña, identificamos 37 apps que se hacían pasar por juegos y servicios dirigidos a jugadores jóvenes: Roblox, Minecraft, Fall Guys, Brawl Stars, Clash of Clans, Deltarune, Xbox Game Pass e incluso GTA VI. 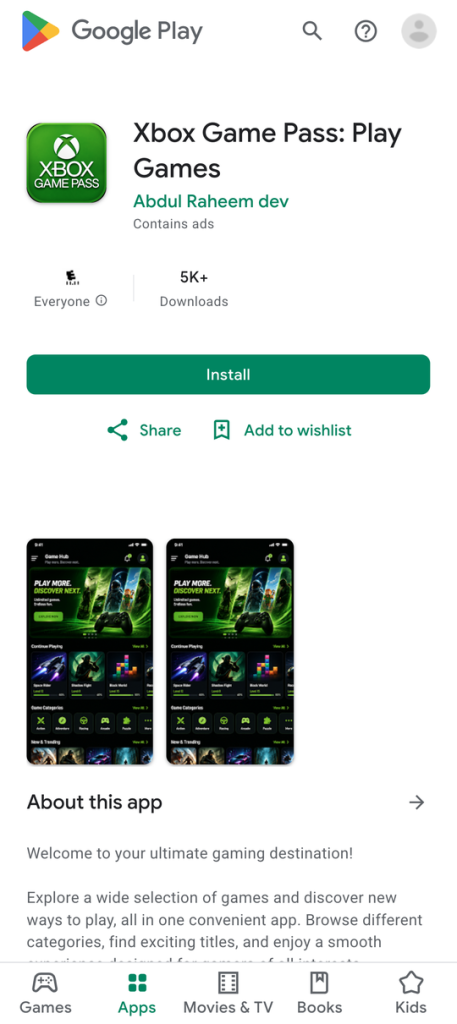
Figura 2: App falsa de Xbox con más de 5000 instalaciones
Todas y cada una de estas entradas tenían una clasificación de contenido “Para todos los públicos”.
Así es como funciona el proceso: un menor busca “Roblox” en Google Play, instala una app llamada “Roblox” con el logotipo de Roblox, clasificada como apta para todos los públicos… y acaba en un catálogo de premios al estilo de los juegos de azar que el operador puede redirigir a su antojo. Sin aprovechar vulnerabilidades, sin pedir permiso, sin avisos.
Las búsquedas que no tienen una respuesta correcta
Hubo una aplicación que reflejó esta estrategia especialmente bien: publicada como “AppStore: App Downloader”, la aplicación usaba un icono antiguo de la App Store y se presentaba como una versión para Android de la tienda oficial de software de Apple.
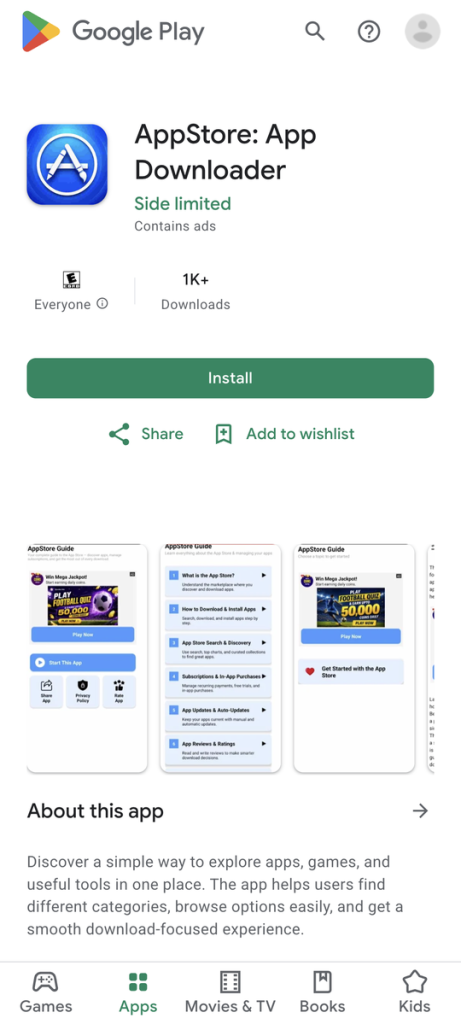
Figura 3: AppStore falsa en Google Play con más de 1000 descargas
No puede haber una App Store oficial de Apple en Android porque Apple gestiona la App Store exclusivamente para sus propias plataformas, y las aplicaciones para iOS que distribuye no son compatibles con el sistema operativo ni con el formato de las aplicaciones para Android. Por lo tanto, cualquier app de Android que diga ser la App Store de Apple no ofrece la tienda oficial, sino que suplanta el servicio.
“AppStore: App Downloader” no era una tienda alternativa, sino un canal publicitario camuflado con la marca de Apple, calificado como apto para todos los usuarios y distribuido a través de Google Play.
No hay ninguna aplicación de la App Store, Siri, iMessage, FaceTime ni Apple Pay para Android. Zelle no tiene una app independiente para particulares, sino que está integrada en la app del banco. Todo esto se busca a diario en Google Play y ninguna de esas búsquedas ofrece un resultado legítimo.
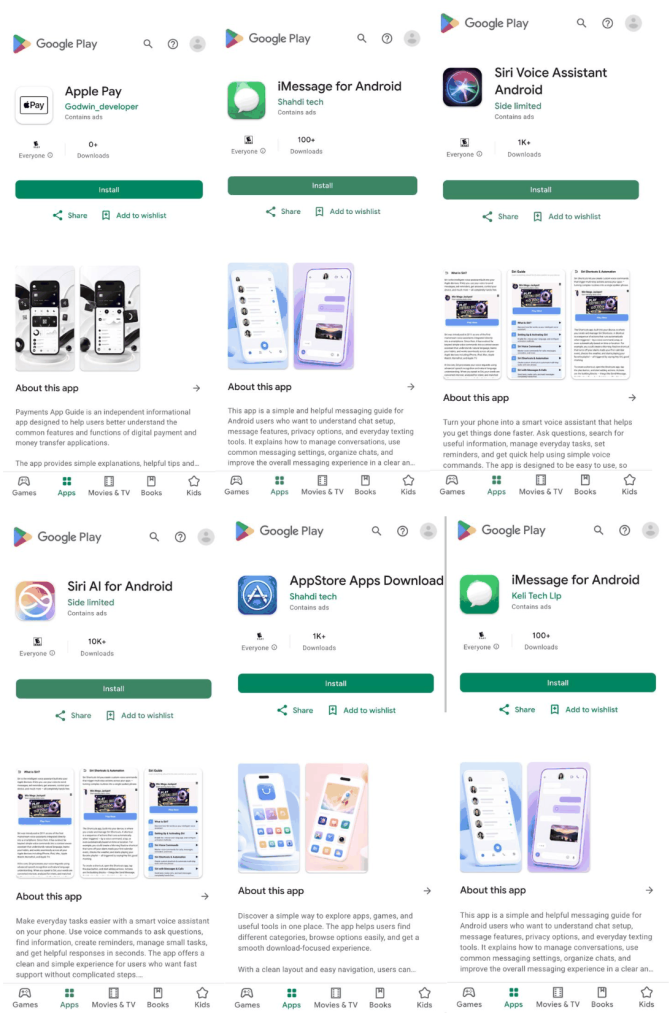
Figura 4: Varias apps falsas que no existen oficialmente en Android
La vulnerabilidad es la propia intención del usuario: quiere algo que no puede conseguir y aparece otra cosa que se parece a lo que busca. En ese momento no hay ningún control de seguridad. No tiene nada que ver con un fallo técnico, el problema es que una persona confía en un logotipo, y precisamente esa es la función de los logotipos.
¿Cómo se muestran los anuncios?
Cada aplicación es una fachada que usa el nombre de algo que se está buscando (CapCut, Roblox, Zelle, PayPal, Netflix, Huawei Health, Xbox Game Pass, Siri, iMessage) y, detrás de esa marca, no hay ningún producto real. Lo que contiene es un redireccionador.
Al iniciar la app, se conecta a un servidor gestionado por el operador:
hxxps://rewadevelopments[.]online/data/.json
El servidor responde con un pequeño bloque de configuración. Uno de los campos de ese bloque, “qureka_url”, contiene una dirección web. La app toma esa dirección y la abre en una ventana del navegador integrado en la app, una pestaña personalizada de Chrome, configurada de forma que la barra de direcciones quede oculta.
En todos los casos que observamos, la dirección llevaba a un sitio de juegos de preguntas con estética de juegos de azar que prometía recompensas diarias en monedas. Los usuarios no recibieron ningún tutorial de CapCut ni ninguna guía de Zelle sino que accedieron a un sinfín de páginas de anuncios y cuestionarios, que el operador utiliza para obtener ingresos.
Lo importante es el mecanismo que se utiliza, no tanto la carga útil concreta de este caso. Como el destino se recupera del servidor cada vez que se inicia la aplicación, el operador puede cambiar en cualquier momento dónde envían estas aplicaciones a los usuarios, sea cual sea la aplicación, sin tener que publicar la actualización ni someterse de nuevo a las revisiones de la tienda. Una app que lleve el logotipo de un banco y que abra una ventana del navegador con la barra de direcciones oculta, que dirige donde establece el operador, puede usarse para phishing y filtración de credenciales. 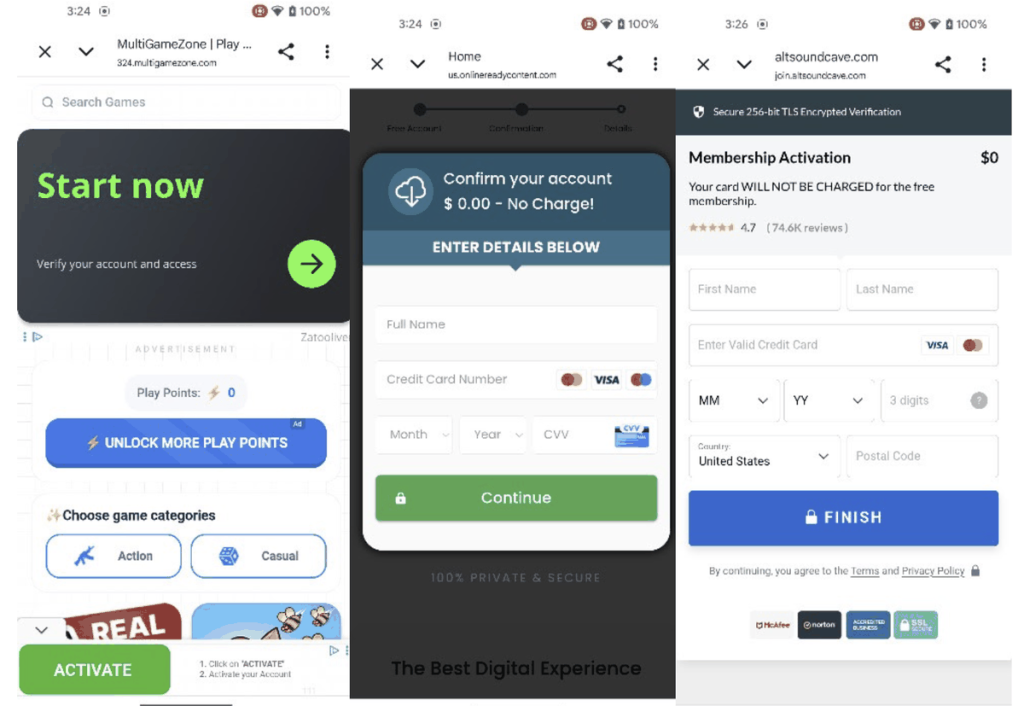
Figura 5: Anuncios extraídos del sitio web cargados a pantalla completa, que conducen a un fraude asociados a una suscripción
Los anuncios a pantalla completa que ven los usuarios no los muestra la app. Sus propios espacios publicitarios están configurados con los ID de prueba públicos de Google, que no generan ingresos, así que la app no gana nada con su propia publicidad. Los anuncios proceden del sitio web que abre la app: la dirección de destino indicada en la configuración JSON remota. El espacio publicitario de esa página está plagado de ofertas engañosas que, cuando se seleccionan, llevan a formularios de pago con tarjeta de crédito asociados a facturas fraudulentas por una suscripción.
Estas apps son interesantes precisamente por lo que no hacen
No hay ningún exploit, elevación de privilegios, intento de rooting, carga dinámica de código, ofuscación, carga útil cifrada ni cadena de droppers. Las aplicaciones no piden ningún permiso peligroso en Android. Desde el punto de vista del análisis estático convencional, su código presenta pocos de los indicadores que suelen asociarse al malware para Android.
Esta campaña elude muchos de esos controles porque su principal estrategia de engaño se lleva a cabo fuera del código de la aplicación. En lugar de aprovechar una vulnerabilidad del software, los atacantes sacan partido de la confianza que el usuario deposita en una tienda de aplicaciones oficial y en marcas conocidas.
El comportamiento tras la instalación puede seguir siendo sencillo técnicamente, como en este caso con la redirección publicitaria, porque convencer al usuario para que instale la aplicación es la fase más importante de todo el proceso.
Los usuarios afectados no tuvieron que hacer clic en ningún enlace malicioso ni instalar un APK desde un foro no oficial. Buscaron en una tienda oficial de aplicaciones un producto que ya conocían, y los resultados de la búsqueda mostraron una aplicación con el nombre, el logotipo y la identidad visual que esperaban.
Cómo protegerte
- Instala apps financieras solo desde el sitio web de tu banco o desde un enlace verificado. Si buscas un servicio o plataforma de pago en una tienda de apps, eres el blanco perfecto de este tipo de campañas.
- Desconfía de las apps que se presentan como “guía”, “tutorial”, “ayuda” o “consejos” para productos que ya usas.
- Los servicios legítimos no necesitan que un tercero los explique.
- Fíjate en el nombre del desarrollador, no solo en el nombre y el icono de la app. Si la app de una marca es auténtica la publicará la propia marca.
- Si un producto no está disponible en tu plataforma, ninguna aplicación puede ofrecerlo. Apple Pay, Siri e iMessage no están disponibles para Android.
- No te fíes del número de instalaciones. Varias de estas apps se descargaron miles de veces.
- Usa software de seguridad para móviles. McAfee Mobile Security detecta esta familia.
Conclusión
No hay duda de que la seguridad para dispositivos móviles ha mejorado. Los permisos son más restrictivos, los entornos aislados son más fiables, las medidas para mitigar los exploits son práctica habitual, las revisiones de las tiendas detectan más que antes y la IA ahora encuentra cargas útiles ofuscadas a una escala inalcanzable para cualquier equipo humano. Aunque todas esas medidas de protección funcionan, ninguna se puso a prueba en este caso.
Los atacantes se centran en una parte del sistema que no se puede corregir con un parche: el criterio de la persona que tiene el teléfono en la mano. Y es justo ahí donde aprovechan sus puntos débiles: confiar en un logotipo conocido, una tienda oficial o un nombre que coincide con lo que busca.
Estas apps se consideran adware o una amenaza de riesgo medio, en lugar de malware, porque el contenido fraudulento no es suyo. La app abre una página web elegida por su administrador. Los espacios publicitarios de esa página se llenan a través de mercados abiertos de publicidad programática, que se adjudican al anunciante que más puja. Las páginas fraudulentas de suscripciones pertenecen a esos anunciantes.
Dado que los ciberdelincuentes siguen sacando partido de la confianza de los usuarios, en lugar de aprovechar vulnerabilidades del software, McAfee mantiene su compromiso de proteger a los usuarios, aumentar la concienciación y colaborar con todo el sector para evitar que aplicaciones aparentemente inofensivas se conviertan en operaciones de fraude a gran escala.
Indicadores de compromiso
Aplicaciones más frecuentes
| Nombre de la app | Paquete | Descargas | SHA-256 (compilación principal) |
|---|---|---|---|
| Roblox | com.sitaram.robloxgame1 | 50,000+ | 4f7b36963518e701276c77c1cad88d16fe64e8025c5223141c9af0eeb954ea63 |
| Roblox | com.sitaram.robloxgame3 | 10,000+ | c56d49a2f323ca0333778964fd58a7399aa60c8136a6a178adc1f222747b353f |
| Netflix Game Controller | netflixgamecontroller.uzair1 | 10,000+ | 2bdbd5c78a9d08b69983b965ae466210329b09eb26e5b491acdae9b822c729ab |
| Netflix Game Controller: Play | netflixgamecontroller.uzair2 | 10,000+ | 8cf714e0dab975c12cb5ac16837d7d2748a7f1672a3210a0e8e247dc405f8c68 |
| Xbox Game Pass: Play Games | xboxgame.abdul2 | 5000+ | 37539a20f07bd29e9285e7266ab29015c5467241bea43eee48f77769c42bbc7e |
| Fall Guys for Mobile | com.react.fallguysgame1 | 1000+ | d9ae6d844bf9269bee7d1f67f2f3d9e1d932974733068639c7204c2c92c391b1 |
| Capkut – Video Editor | com.flintos.capcut2 | 50,000+ | ba7a00fd597c04b7aa2efb59da853b1fcf34ba3bb63e7fbef2b9d9ef1a497641 |
| Capcut Video Editor 2026 | com.capcut.capvideoeditorapp58 | 10,000+ | 9b9e08b176d12c5e388b33c3e1fcdf2ba52b94cc6b310b56e3596eb783c26569 |
| Siri Voice Assistant Android | com.shahdi.siri2 | 10,000+ | b015de54db5073758909e5f3eaa90e73d7ff6f923195569d22395808b99a5557 |
| Siri for Android | com.shahdi.siri1 | 5000+ | 9a0881a67a7c35592216e0896e184d1ed960ef5c2280a6dafcfcbc0dcb29c099 |
| Siri for Android | com.keli.siriapp1 | 1000+ | 30a9f7461a0c11061b9349004f3dcd39ec763ec8bf1520ce655653fca67e183e |
| iMessage for Android | com.keli.imessage3 | 100+ | ac46add9b7bb09779ab0a51924601e649431153c40d95c2ecc995e614ff2b89d |
| iMessage Android App | com.shahdi.imessage2 | 100+ | 83a95ceb22e24d5486f997d3ab7a8fa336cbf52c6489bfd20b285ccb16237f8e |
| Apple Health for Android | com.godwin.applehealth2 | 1+ | 5d2c823acf6e719553688626a113e79842d186de7d3203c011b032eb2f87adca |
| Huawei Health | huwaei.health1 | 10,000+ | 695eca22217b60b6218fbef51bcf660e569f7ce36c1d73a4646494d5489ae352 |
| Casino Plus PH | casinoplus.pindo3 | 10,000+ | 3a50fa0ee7be36cbb1052254fbfdc0602abd7f52d69d7dc32d5c9ea6148ed16c |
| Aviator Game | com.aviator.aviatorgamejamantech2 | 1000+ | 18af2b9a1e9db5f85c789252dbb0048a244e0a181f88b31c0969e6789b9657b8 |
| GTA VI | com.react.gta6game1 | N/D | 78a098470a7926dc0bd36c625032fd421587aea88200fdbb877dbc655110c5f5 |
Suplantación de servicios financieros
| Nombre de la app | Paquete | Descargas | SHA-256 (compilación principal) |
|---|---|---|---|
| PayPal – Fast Payments | com.paypal.wallawalled11 | 10,000+ | 601639168ac739e08fd267e86ba7eae440116e5b295fe01c00098bc2d9845405 |
| Zelle® Easy Secure Payments | com.premkumar.zelleapp5 | 100,000+ | 8a943f50417c53fd9d8f522fdb69d76c96ca386c2416a43d20f9181350282bd1 |
| Zelle® Faster Payments | com.premkumar.zelleapp2 | 50,000+ | 84fac9f350cd9d627392125cd3b06bac62321a2a36954605bd4680383ee86ae2 |
| Zelle® – Faster Payments | com.zelleapp.devnexus2 | 10,000+ | 99122b355ba17d6fa55625414f9a48f8755f4a438374ce85c73c751e9f4fe6b6 |
| Zelle® – Online Payments | com.mhd.zelleapp2 | N/D | 0022360894f15199c5f2fda5b5d8be3d26045d12ad50d80d02a23741601345af |
| Apple Pay | com.godwin.applepay3 | N/D | aa6883d64438a4374a5f44b5180d8ff12ca3d0c9423946df092420291007fdaf |
Mantente al día
Síguenos para mantenerte al día de las novedades de McAfee y estar al tanto de las amenazas de seguridad más recientes para particulares y dispositivos móviles.