Auteur : Fernando Ruiz
L’équipe de recherche mobile de McAfee a identifié plus de 1 900 applications distinctes associées à cette campagne sur plus de 500 000 appareils dans pas moins de 190 pays. D’après les tendances observées en matière de publication, nous estimons que les opérateurs publiaient environ 20 à 25 nouvelles applications par jour, chacune s’appuyant sur des thèmes, des marques et des cibles de vol d’identité différents. C’est en Inde, en Russie et aux États-Unis que l’on a observé le plus grand nombre d’appareils concernés.
La plupart de ces applications ont été publiées sur la plateforme Android officielle en se faisant passer pour des produits connus, tels que CapCut, Roblox, Zelle, PayPal, Netflix, Xbox Game Pass, Siri et iMessage, sous différents comptes de développeurs. Elles partageaient une base de code commune, reproduisaient les mêmes comportements trompeurs et contactaient le même serveur distant, qui indiquait à chaque application où rediriger ses utilisateurs. Cette destination constituait un funnel publicitaire et, lors de nos tests, les publicités qu’elle diffusait redirigeaient vers des pages tierces frauduleuses proposant des abonnements facturés jusqu’à 49,99 $ par mois.
McAfee a identifié ces applications malveillantes, a procédé à une analyse technique et a communiqué ses conclusions à Google par le biais des canaux de divulgation responsable. Suite au signalement de McAfee, Google a supprimé toutes les applications identifiées de Google Play. McAfee est membre de l’App Defense Alliance, qui encourage la collaboration au sein de l’écosystème mobile afin d’améliorer la protection des utilisateurs. McAfee Mobile Security identifie ces applications comme présentant un risque moyen. Pour plus d’informations et pour bénéficier d’une protection complète, rendez-vous sur le site de McAfee Mobile Security.
L’impact mondial
Cette campagne d’applications frauduleuses a touché des consommateurs du monde entier : les chercheurs de McAfee ont identifié plus de 1 900 applications distinctes sur plus de 500 000 appareils dans pas moins de 190 pays.
Les données de détection de McAfee montrent comment cette campagne s’est déployée sur les principaux marchés. McAfee a enregistré 11 862 détections au Royaume-Uni, 5 016 en Allemagne, 4 288 en France, 1 434 en Australie et 944 au Japon. McAfee a protégé près de 3 900 appareils en France, où 450 applications frauduleuses distinctes ont été détectées. Les leurres les plus courants étaient des applications de streaming et de sport gratuites et de faux outils d’IA.
| Marché | Appareils protégés | Classement mondial | Part du marché mondial | Applications frauduleuses observées | Top 3 des leurres |
| Royaume-Uni | 10 582 | 8ᵉ sur 207 | 1,98 % | 970 | Streaming/télévision/sport (17 %), montage vidéo (13 %), jeux vidéo (11 %) |
| Allemagne | 4 465 | 16ᵉ | 0,84 % | 444 | Applications de santé (22 %), jeux (16 %), outils d’IA (13 %) |
| France | 3 882 | 19ᵉ | 0,72 % | 450 | Streaming/télévision/sport (20 %), outils d’IA (17 %), contenus pour adultes (10 %) |
| Australie | 1 293 | 42ᵉ | 0,24 % | 306 | Montage vidéo (16 %), outils d’IA (16 %), contenus pour adultes (15 %) |
| Japon | 843 | 55ᵉ | 0,16 % | 229 | Applications de santé (29 %), streaming/télévision/sport (18 %), outils d’IA (11 %) |
Ces chiffres correspondent aux applications frauduleuses identifiées par McAfee, et non au nombre total d’infections. Ils indiquent les endroits où McAfee a détecté ces applications, et non le taux d’infection global dans chaque pays. 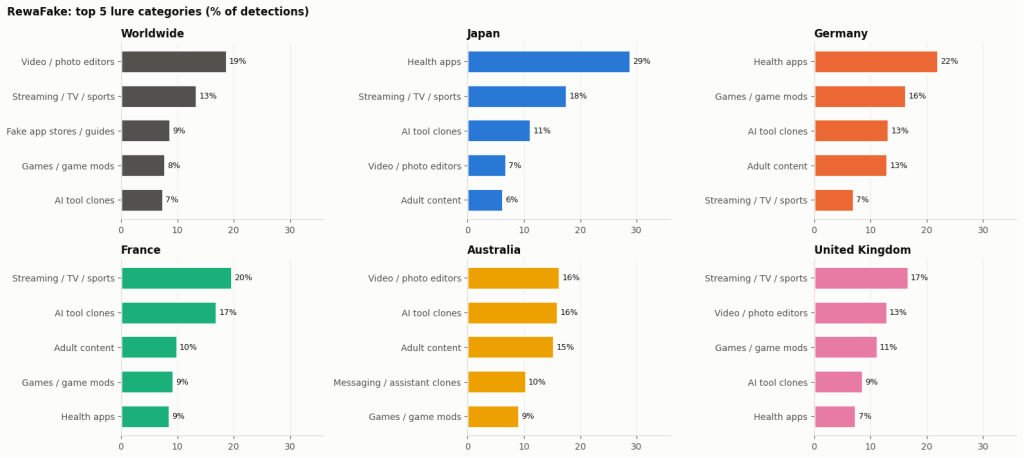
Des leurres différents selon les régions
Bien que la campagne ait utilisé les mêmes tactiques de base partout dans le monde, les types d’applications détectées variaient selon les régions. À l’échelle mondiale, les applications de montage vidéo et de retouche de photos représentaient 19 % des détections, suivies par les applications de streaming, de télévision et de sport (13 %).
Un examen plus approfondi des différents marchés met en évidence des différences notables :
- Royaume-Uni : les applications de streaming, de télévision et de sport représentaient 17 % des détections, suivies par les applications de montage vidéo et de retouche de photos, avec 13 %.
- Allemagne : les applications de santé frauduleuses représentaient 22 % des détections, suivies par les jeux et les modifications de jeux, avec 16 %.
- France : les applications de streaming, de télévision et de sport étaient les plus répandues (20 %), suivies par les clones d’outils d’IA (17 %).
- Australie : les applications de montage vidéo et de retouche de photos et les clones d’outils d’IA étaient pratiquement à égalité, représentant chacun près de 16 % des détections.
- Japon : les applications de santé frauduleuses représentaient 29 % des détections, suivies par les applications de streaming, de télévision et de sport, avec 18 %.
Ces résultats montrent comment une même campagne d’applications frauduleuses peut se présenter sous des formes très différentes selon ce que recherchent les consommateurs. Qu’il s’agisse d’une application de santé, d’un assistant d’IA, d’un service de streaming ou d’un jeu populaire, des noms familiers et des marques reconnaissables peuvent donner l’impression qu’une application frauduleuse est digne de confiance.
Le risque ne se limite pas à un seul pays ni à un seul type d’application. Il s’agit toujours de la même supercherie : une application qui promet un service familier, mais qui offre en réalité quelque chose de tout à fait différent.
Les applications financières frauduleuses
Nous avons identifié des applications frauduleuses se faisant passer pour Zelle, PayPal, Apple Pay, Mir Pay, Binance et plusieurs banques. Une application PayPal frauduleuse avait été téléchargée plus de 10 000 fois.
Zelle ne dispose pas d’application autonome destinée aux particuliers : elle est intégrée à l’application de votre banque. Toute personne recherchant « Zelle » sur Google Play commet donc déjà une erreur. Par ailleurs, Apple Pay ne dispose d’aucune application Android. Les utilisateurs qui la recherchent ne peuvent donc pas trouver de résultat légitime. Ces deux types de recherches n’ont pas de réponse correcte, ce qui en fait un trafic idéal à intercepter.
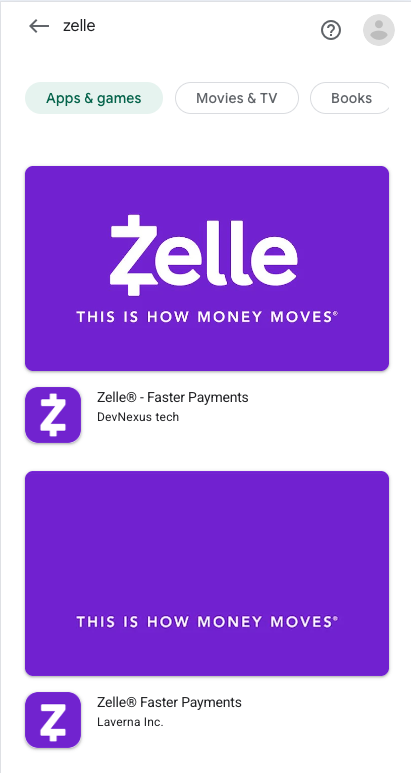
Figure 1. Les premiers résultats sur Google Play pour la recherche « Zelle » sont des applications frauduleuses
Ajoutez à cela un navigateur intégré à l’application dont la barre d’adresse est masquée et dont la destination est contrôlée à distance par l’opérateur, et le profil de risque d’une application bancaire frauduleuse n’est tout simplement pas le même que celui d’une fausse application de montage vidéo, même si, pour l’instant, les deux ne font rien de plus grave que d’afficher des publicités.
Du point de vue de l’utilisateur, le risque actuel est simple : lorsqu’il recherche « Zelle » sur Google Play, les premiers résultats affichent des applications frauduleuses, et leur installation ne lui fournit pas un guide bancaire, mais un flot de publicités en plein écran. En appuyant sur l’une d’entre elles, l’utilisateur accède à une page lui demandant les informations de sa carte bancaire pour profiter d’un essai « gratuit » qui lui sera ensuite facturé chaque mois.
Ce que les utilisateurs ont réellement obtenu : un catalogue de jeux d’argent, avec un classement « Tout public »
Dans plusieurs cas, nous avons observé un parcours conçu comme un quiz s’apparentant à un jeu d’argent : « Gagnez le méga jackpot », « 50 000 PIÈCES PAR JOUR », « RÉPONDEZ AU QUIZ SUR LE FOOTBALL » ou encore « Jouez maintenant ».
Voyons maintenant qui consultait ces pages de la boutique d’applications : parmi les applications dont les données étaient encore disponibles au moment de notre analyse, celles qui se faisaient passer pour des marques destinées aux enfants et aux adolescents avaient été téléchargées plus de 86 000 fois :
| Téléchargements | Nom de l’application | Nom du package |
|---|---|---|
| + de 50 000 | Roblox | com.sitaram.robloxgame1 |
| + de 10 000 | Roblox | com.sitaram.robloxgame3 |
| + de 10 000 | Netflix Game Controller | netflixgamecontroller.uzair1 |
| + de 10 000 | Netflix Game Controller: Play | netflixgamecontroller.uzair2 |
| + de 5 000 | Xbox Game Pass: Play Games | xboxgame.abdul2 |
| + de 1 000 | Fall Guys for Mobile | com.react.fallguysgame1 |
À l’échelle de la campagne, nous avons identifié 37 applications se faisant passer pour des jeux et des services destinés aux jeunes joueurs : Roblox, Minecraft, Fall Guys, Brawl Stars, Clash of Clans, Deltarune, Xbox Game Pass et même GTA VI. 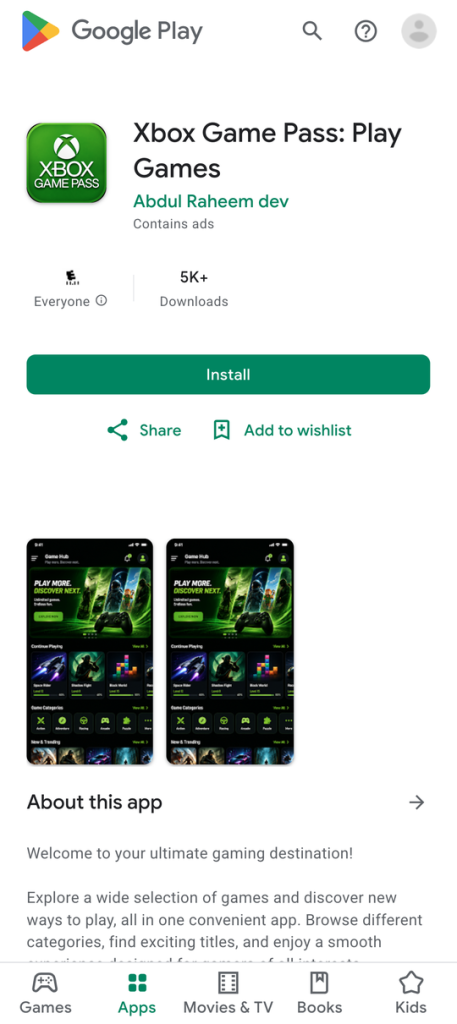
Figure 2. Application Xbox frauduleuse comptant plus de 5 000 installations
Chacune de ces annonces était classée « Tout public ».
Voici donc comment cela se passe : un enfant recherche « Roblox » sur Google Play, installe une application intitulée « Roblox », portant le logo Roblox et classée « Tout public » — et se retrouve redirigé vers un catalogue de récompenses de type jeu d’argent que l’opérateur peut réorienter à sa guise. Aucun exploit, aucune demande d’autorisation, aucun avertissement.
Les recherches sans réponse correcte
Une application illustrait particulièrement bien cette stratégie : publiée sous le nom « AppStore: App Downloader », elle utilisait une ancienne icône de l’App Store et se présentait comme une version Android de la boutique d’applications officielle d’Apple.
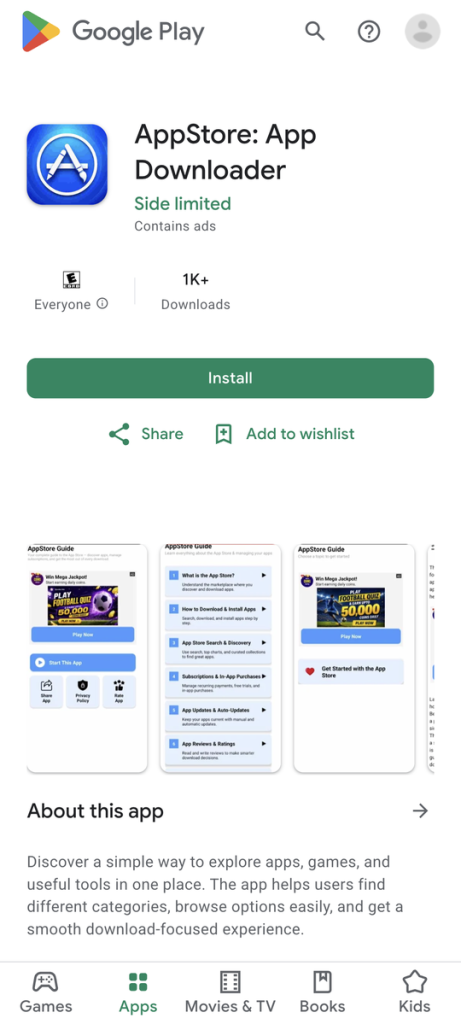
Figure 3. AppStore frauduleux sur Google Play, avec plus de 1 000 téléchargements
Il ne peut pas exister d’App Store officiel sur Android, car Apple exploite l’App Store exclusivement pour ses propres plateformes, et les applications iOS qu’elle distribue ne sont pas compatibles avec le système d’exploitation ni avec le format d’application d’Android. Toute application Android se présentant comme l’App Store d’Apple usurpe donc l’identité de ce service au lieu de proposer la boutique d’applications officielle.
« AppStore: App Downloader » n’était pas une boutique d’applications alternative, mais un funnel publicitaire usurpant la marque Apple, classé « Tout public » et distribué via Google Play.
Il n’existe pas d’application App Store, Siri, iMessage, FaceTime ou Apple Pay pour Android. Zelle ne dispose pas d’application autonome destinée aux particuliers : elle est intégrée à l’application de votre banque. Toutes les recherches effectuées chaque jour sur Google Play ne donnent donc aucun résultat légitime.
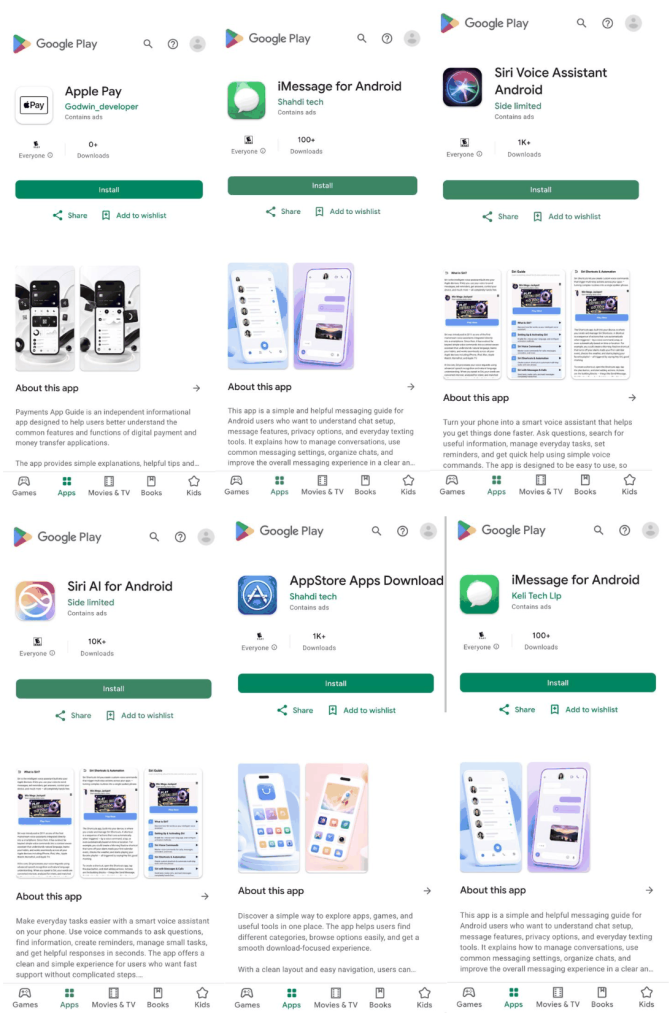
Figure 4. Plusieurs applications frauduleuses qui n’existent pas officiellement sur Android
C’est l’intention même de l’utilisateur qui constitue la faille : il veut une application qu’il ne peut pas obtenir, et une application similaire à celle qu’il désire apparaît. Aucun contrôle de sécurité n’intervient à ce moment-là. Il ne s’agit absolument pas d’une défaillance technique : une personne fait confiance à un logo, ce qui est précisément la raison d’être des logos.
Comment les publicités s’affichent-elles ?
Chaque application n’est qu’une enveloppe. Elle arbore le nom de marques que les gens recherchent — CapCut, Roblox, Zelle, PayPal, Netflix, Huawei Health, Xbox Game Pass, Siri, iMessage — mais derrière cette image de marque, elle ne contient aucun produit réel. Il s’agit en fait d’un redirecteur.
Au démarrage, l’application se connecte à un serveur géré par l’opérateur :
hxxps://rewadevelopments[.]online/data/.json
Le serveur répond en envoyant un petit bloc de configuration. Un champ de ce bloc, « qureka_url », contient une adresse Web. L’application récupère cette adresse et l’ouvre dans une fenêtre de navigateur intégrée à l’application, un onglet personnalisé Chrome, configuré de manière à masquer la barre d’adresse.
Dans tous les cas que nous avons observés, l’adresse vers laquelle les utilisateurs étaient redirigés correspondait à un site de quiz de type jeu d’argent promettant des récompenses quotidiennes sous forme de pièces. Les utilisateurs n’ont pas reçu de tutoriel sur CapCut ni de guide sur Zelle. Ils ont obtenu un flux ininterrompu de pages publicitaires et de quiz, qui permettent à l’opérateur de générer des revenus.
Le mécanisme est plus important que la charge virale. Comme la destination est récupérée depuis le serveur à chaque lancement, l’opérateur peut modifier à tout moment la destination vers laquelle ces applications redirigent les utilisateurs, pour n’importe quelle application, sans avoir à publier de mise à jour ni à soumettre à nouveau l’application à la modération. Une application arborant le logo d’une banque, qui ouvre une fenêtre de navigateur dont la barre d’adresse est masquée et dont la destination est choisie par l’opérateur, peut être exploitée à des fins de phishing et d’exfiltration d’identifiants. 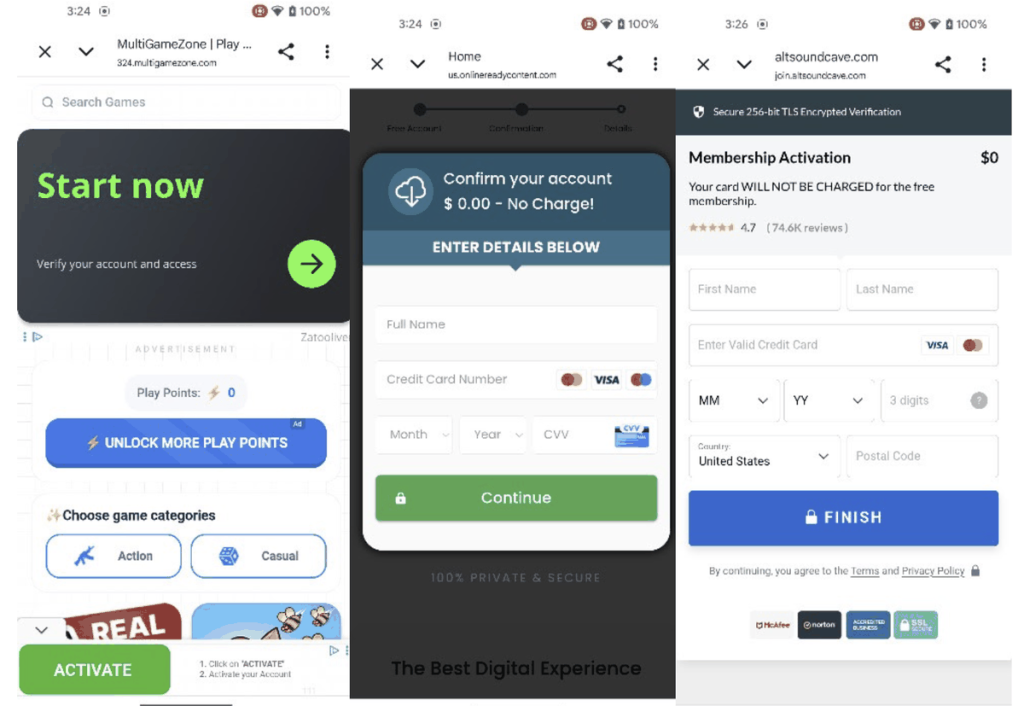
Figure 5. Publicités extraites du site Web et affichées en plein écran, qui mènent à des fraudes à labonnement
Les publicités en plein écran que les utilisateurs voient ne sont pas diffusées par l’application. Ses propres emplacements publicitaires sont configurés avec des identifiants de test publics de Google, qui ne génèrent aucun revenu. L’application ne tire donc aucun profit des publicités qu’elle diffuse. Les publicités proviennent du site Web ouvert par l’application : la destination indiquée dans la configuration JSON à distance. L’espace publicitaire de cette page regorge d’offres trompeuses qui, lorsqu’on appuie dessus, redirigent vers des formulaires de paiement par carte bancaire liés à des fraudes à l’abonnement.
Ce qui rend ces applications intéressantes, c’est ce qu’elles ne font pas
Il n’y a ni exploit, ni élévation de privilèges, ni tentative de rootage, ni chargement dynamique de code, ni obfuscation, ni charge virale chiffrée, ni chaîne d’injecteurs. Ces applications ne demandent aucune autorisation Android présentant un risque. Du point de vue de l’analyse statique classique, leur code présente très peu des indicateurs généralement associés aux malwares Android.
Cette campagne contourne bon nombre de ces contrôles, car sa principale manœuvre de tromperie se déroule en dehors du code de l’application. Plutôt que d’exploiter une faille logicielle, les opérateurs tirent parti de la confiance que les utilisateurs accordent à une boutique d’applications officielle et à des marques reconnues.
Le comportement après l’installation peut rester techniquement simple, comme c’est le cas ici avec la redirection publicitaire, car convaincre l’utilisateur d’installer l’application constitue l’étape la plus cruciale de l’opération.
Les utilisateurs concernés n’ont pas eu besoin de suivre un lien malveillant ni d’installer manuellement un fichier APK provenant d’un forum non officiel. Ils ont recherché dans une boutique d’applications officielle un produit qu’ils reconnaissaient, et les résultats de la recherche ont affiché une application dont le nom, le logo et l’identité visuelle correspondaient à ce qu’ils attendaient.
Comment vous protéger
- N’installez des applications financières qu’à partir du site Web de votre banque ou d’un lien vérifié. Si vous recherchez une boutique d’applications pour une marque de paiement, vous correspondez exactement au profil visé par cette campagne.
- Méfiez-vous des applications employant les termes « guide », « tutoriel », « aide » ou « astuces » pour des produits que vous utilisez déjà.
- Les services légitimes n’ont pas besoin qu’un tiers explique leur fonctionnement.
- Vérifiez le nom du développeur, et pas seulement le nom et l’icône de l’application. L’application d’une marque légitime est publiée par cette marque.
- Si un produit n’existe pas sur votre plateforme, aucune application ne peut le proposer. Il n’y a ni Apple Pay, ni Siri, ni iMessage pour Android.
- Ne tenez pas compte du nombre d’installations comme indicateur de confiance. Plusieurs de ces applications ont été téléchargées des dizaines de milliers de fois.
- Utilisez un logiciel de sécurité mobile. McAfee Mobile Security détecte cette campagne.
Conclusion
La sécurité mobile s’est réellement améliorée. Les autorisations sont plus restreintes, le sandboxing est plus efficace, les mesures de protection contre les exploits sont systématiques, la modération des boutiques d’applications détecte davantage de problèmes qu’auparavant, et l’IA identifie désormais les charges virales dissimulées à une échelle qu’aucune équipe humaine ne pourrait égaler. Chacune de ces défenses est efficace, mais aucune n’a été mise à l’épreuve dans ce cas précis.
Les pirates s’attaquent à un élément du système qui ne peut pas être corrigé : le jugement de la personne qui a le téléphone en main. Et ils exercent une pression précisément là où votre jugement est le plus faible : un logo familier, une boutique officielle, un nom qui correspond à votre recherche.
Ces applications sont considérées comme des adwares ou comme présentant un risque modéré, plutôt que comme des malwares, car le contenu frauduleux ne provient pas d’elles. L’application ouvre une page Web choisie par son opérateur. Les emplacements publicitaires de cette page sont alimentés par des plateformes publicitaires programmatiques ouvertes, qui vendent ces emplacements au plus offrant. Les pages de fraude à l’abonnement appartiennent à ces annonceurs.
Alors que les cybercriminels continuent d’exploiter la confiance plutôt que des vulnérabilités logicielles, McAfee reste déterminé à protéger les utilisateurs, à les sensibiliser et à collaborer avec l’ensemble du secteur afin de veiller à ce que des applications en apparence inoffensives ne se transforment pas en opérations de fraude à grande échelle.
Indicateur de compromission
Applications les plus répandues
| Nom de l’application | Package | Téléchargements | SHA-256 (build principale) |
|---|---|---|---|
| Roblox | com.sitaram.robloxgame1 | + de 50 000 | 4f7b36963518e701276c77c1cad88d16fe64e8025c5223141c9af0eeb954ea63 |
| Roblox | com.sitaram.robloxgame3 | + de 10 000 | c56d49a2f323ca0333778964fd58a7399aa60c8136a6a178adc1f222747b353f |
| Netflix Game Controller | netflixgamecontroller.uzair1 | + de 10 000 | 2bdbd5c78a9d08b69983b965ae466210329b09eb26e5b491acdae9b822c729ab |
| Netflix Game Controller: Play | netflixgamecontroller.uzair2 | + de 10 000 | 8cf714e0dab975c12cb5ac16837d7d2748a7f1672a3210a0e8e247dc405f8c68 |
| Xbox Game Pass: Play Games | xboxgame.abdul2 | + de 5 000 | 37539a20f07bd29e9285e7266ab29015c5467241bea43eee48f77769c42bbc7e |
| Fall Guys for Mobile | com.react.fallguysgame1 | + de 1 000 | d9ae6d844bf9269bee7d1f67f2f3d9e1d932974733068639c7204c2c92c391b1 |
| Capkut – Video Editor | com.flintos.capcut2 | + de 50 000 | ba7a00fd597c04b7aa2efb59da853b1fcf34ba3bb63e7fbef2b9d9ef1a497641 |
| Capcut Video Editor 2026 | com.capcut.capvideoeditorapp58 | + de 10 000 | 9b9e08b176d12c5e388b33c3e1fcdf2ba52b94cc6b310b56e3596eb783c26569 |
| Siri Voice Assistant Android | com.shahdi.siri2 | + de 10 000 | b015de54db5073758909e5f3eaa90e73d7ff6f923195569d22395808b99a5557 |
| Siri for Android | com.shahdi.siri1 | + de 5 000 | 9a0881a67a7c35592216e0896e184d1ed960ef5c2280a6dafcfcbc0dcb29c099 |
| Siri for Android | com.keli.siriapp1 | + de 1 000 | 30a9f7461a0c11061b9349004f3dcd39ec763ec8bf1520ce655653fca67e183e |
| iMessage for Android | com.keli.imessage3 | + de 100 | ac46add9b7bb09779ab0a51924601e649431153c40d95c2ecc995e614ff2b89d |
| iMessage Android App | com.shahdi.imessage2 | + de 100 | 83a95ceb22e24d5486f997d3ab7a8fa336cbf52c6489bfd20b285ccb16237f8e |
| Apple Health for Android | com.godwin.applehealth2 | + de 1 | 5d2c823acf6e719553688626a113e79842d186de7d3203c011b032eb2f87adca |
| Huawei Health | huwaei.health1 | + de 10 000 | 695eca22217b60b6218fbef51bcf660e569f7ce36c1d73a4646494d5489ae352 |
| Casino Plus PH | casinoplus.pindo3 | + de 10 000 | 3a50fa0ee7be36cbb1052254fbfdc0602abd7f52d69d7dc32d5c9ea6148ed16c |
| Aviator Game | com.aviator.aviatorgamejamantech2 | + de 1 000 | 18af2b9a1e9db5f85c789252dbb0048a244e0a181f88b31c0969e6789b9657b8 |
| GTA VI | com.react.gta6game1 | N/A | 78a098470a7926dc0bd36c625032fd421587aea88200fdbb877dbc655110c5f5 |
Applications financières frauduleuses
| Nom de l’application | Package | Téléchargements | SHA-256 (build principale) |
|---|---|---|---|
| PayPal – Fast Payments | com.paypal.wallawalled11 | + de 10 000 | 601639168ac739e08fd267e86ba7eae440116e5b295fe01c00098bc2d9845405 |
| Zelle® Easy Secure Payments | com.premkumar.zelleapp5 | + de 100 000 | 8a943f50417c53fd9d8f522fdb69d76c96ca386c2416a43d20f9181350282bd1 |
| Zelle® Faster Payments | com.premkumar.zelleapp2 | + de 50 000 | 84fac9f350cd9d627392125cd3b06bac62321a2a36954605bd4680383ee86ae2 |
| Zelle® – Faster Payments | com.zelleapp.devnexus2 | + de 10 000 | 99122b355ba17d6fa55625414f9a48f8755f4a438374ce85c73c751e9f4fe6b6 |
| Zelle® – Online Payments | com.mhd.zelleapp2 | N/A | 0022360894f15199c5f2fda5b5d8be3d26045d12ad50d80d02a23741601345af |
| Apple Pay | com.godwin.applepay3 | N/A | aa6883d64438a4374a5f44b5180d8ff12ca3d0c9423946df092420291007fdaf |
Restez informé
Suivez-nous pour rester au courant des actualités de McAfee et des dernières menaces pour la sécurité mobile et grand public.